Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Offensive Security Engineer, Web API, Cloud Security, Red Team
Je applicatie is slechts zo veilig als de zwakste kwetsbaarheid.
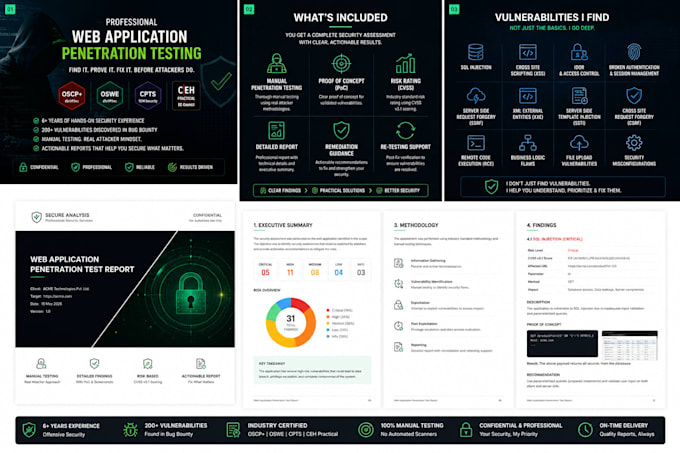
Ik ben een Offensive Security Engineer die zich specialiseert in Application Security, Web Application Penetration Testing, API Security, Red Teaming en Vulnerability Assessments. Met certificeringen als OSCP+, OSWE, CPTS en CEH Practical help ik organisaties om beveiligingszwaktes te identificeren en te elimineren voordat aanvallers ze kunnen misbruiken.
Elke opdracht wordt gedreven door uitgebreide handmatige tests, echte aanvaller methodieken en industry best practices, niet alleen door geautomatiseerde scanners.
De diensten omvatten:
Web Application Penetration Testing
API Security Testing
Authenticatie & Autorisatie Testing
Business Logic Testing
OWASP Top 10 Assessment
Session Management Testing
Input Validatie Testing
Security Misconfiguration Review
Access Control Testing
Gedetailleerde Risicoanalyse
Elke opdracht bevat:
Handmatige security assessment
Proof of Concept (waar van toepassing)
Risicoprioritering op basis van CVSS
Professioneel rapport
Remediatie begeleiding
Wil je iets anders dan de genoemde pakketten? Neem contact met me op voor een op maat gemaakte security assessment die aansluit bij jouw wensen.
Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
Java
•
JavaScript
•
Node.js
•
PHP
•
Python
Apparaat:
PC
•
Mac
•
Linux
Automatische vertaling
Gebruik je alleen geautomatiseerde scanners?
Nee. Ik voer uitgebreide handmatige security tests uit met echte aanvaller technieken. Geautomatiseerde tools kunnen worden gebruikt ter ondersteuning, maar nooit als primaire testmethode.
Ontvang ik een gedetailleerd rapport?
Ja. Elke beoordeling bevat een professioneel rapport met kwetsbaarheidsdetails, risicobeoordelingen, proof of concept (waar van toepassing) en remediatie-aanbevelingen.
Kun je private of staging applicaties testen?
Ja. Ik kan publieke, private, VPN-toegankelijke of staging omgevingen beoordelen nadat je de benodigde toegang hebt verstrekt.
Ondertekent u NDA's?
Ja. Ik ben bereid een NDA te ondertekenen voordat de opdracht begint, indien nodig.
Welke soorten applicaties test je?
Ik beoordeel webapplicaties, APIs, SaaS-platforms, authenticatiesystemen, business logic, cloud apps en maatwerksoftware — handmatig identificeer ik OWASP Top 10 issues zoals SQLi, XSS, IDOR, SSRF, XXE, CSRF, RCE en authenticatie/autorisatie zwaktes.
Hoe lang duurt een volledige beoordeling?
De tijdlijn hangt af van de scope en het pakket - Basic duurt 3 dagen, Standard 5 dagen, en Premium 7 dagen. Grotere of complexere applicaties kunnen extra tijd vereisen, die ik vooraf bevestig.
Doe je een retest nadat ik de kwetsbaarheden heb opgelost?
Ja. Ik bied een gratis retest aan voor de Standard en Premium pakketten om te bevestigen dat je fixes de gerapporteerde kwetsbaarheden volledig hebben opgelost.
Welke ervaring heb je?
Ik heb certificeringen als OSCP+, OSWE, CPTS en CEH Practical en heb ervaring met bug bounty programma's waarbij ik echte kwetsbaarheden op web- en API-platforms identificeer.
Wat is het verschil tussen Basic, Standaard en Premium?
Basic omvat een handmatige beoordeling van top OWASP kwetsbaarheden zonder proof of concept. Standard bevat een volledige OWASP Top 10 pentest met proof-of-concept voor elke bevinding. Premium voegt diepere tests, remediatie begeleiding en prioriteitsondersteuning toe.
Zal het testen mijn live applicatie beïnvloeden of laten crashen?
Nee. Ik volg gecontroleerde, niet-destructieve testmethoden om verstoring van je applicatie te voorkomen. Voor extra voorzichtigheid wordt testen op een staging omgeving aanbevolen.
