Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity consultant: VAPT, security testing en audits
SOC Monitoring, Incident Analyse & EDR Support
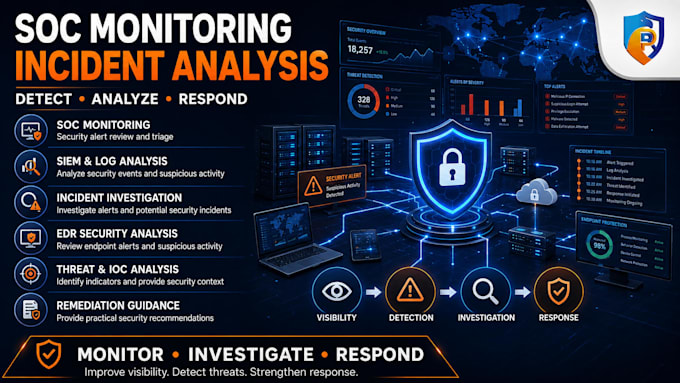
Versterk je security operations met professionele SOC monitoring, security alert analyse, incident onderzoek, SIEM review en EDR support.
Onze diensten omvatten:
Security alert review en triage
SIEM en log analyse
Identificatie van hoog-risico alerts
Incident onderzoek en analyse
EDR alert en endpoint review
Threat en IOC identificatie
False-positive analyse
Threat detectie ondersteuning
Initiële incident response begeleiding
Remediatie aanbevelingen
Security bevindingen en rapportage
Wij helpen bedrijven om security visibility te verbeteren, verdachte activiteiten te identificeren, security events te onderzoeken en hun detectie- en responsmogelijkheden te versterken.
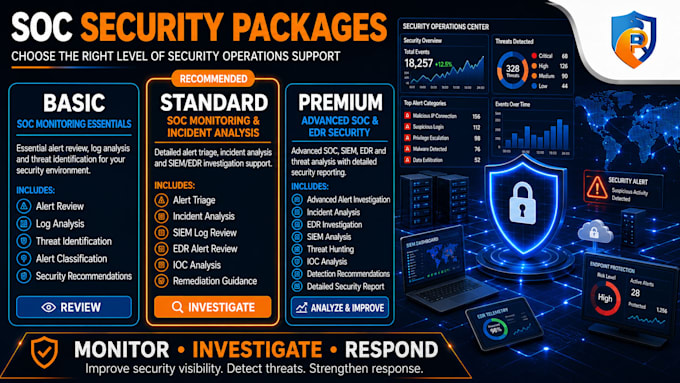
Basic: Essentiële alert en security review.
Standard: Gedetailleerde SOC monitoring en incident analyse.
Premium: Geavanceerde SOC, SIEM, EDR en threat analyse met uitgebreide rapportage.
Neem contact met ons op voordat je bestelt, met je security platform, omgeving en wensen, zodat we de juiste scope kunnen bevestigen.

Apparaat:
Desktop
•
Laptop
•
Server
•
Mobiel
•
Tablet
Besturingssysteem:
Windows
•
Linux
•
Unix
•
IOS
•
Android
Automatische vertaling
Welke SOC- en security-platforms ondersteun je?
We ondersteunen gangbare SIEM, EDR, XDR en security monitoring platforms. Deel je platformnaam en omgeving voordat je bestelt, zodat we de compatibiliteit kunnen bevestigen.
Bied je SOC alert monitoring aan?
Ja. We kunnen beveiligingsalerts bekijken, triëren, classificeren en analyseren. Doorlopende of 24/7 monitoring kan apart geregeld worden op basis van jouw omgeving en wensen.
Kun je SIEM logs analyseren?
Ja. We kunnen relevante SIEM en security logs bekijken om verdachte activiteiten, risicovolle gebeurtenissen, afwijkingen en mogelijke beveiligingsproblemen te identificeren.
Bied je EDR ondersteuning aan?
Ja. We kunnen EDR alerts bekijken, endpoint-activiteit onderzoeken, verdachte gebeurtenissen analyseren, indicatoren identificeren en aanbevolen herstelstappen geven.
Kun je beveiligingsincidenten onderzoeken?
Ja. We kunnen beveiligingsalerts en incidenten onderzoeken, bewijsmateriaal analyseren, potentiële indicatoren identificeren en bevindingen en aanbevolen vervolgstappen geven.
Kun je false positives analyseren?
Ja. We kunnen verdachte of herhaalde alerts bekijken, hun context beoordelen, mogelijke false positives onderscheiden en aanbevelingen doen om de alertkwaliteit te verbeteren.
Ontvang ik een security rapport?
Ja. Afhankelijk van het gekozen pakket kun je bevindingen, relevante observaties, risicocontext en praktische hersteladviezen ontvangen.