Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Webapplicatie-penetratietester; cybersecurity-specialist
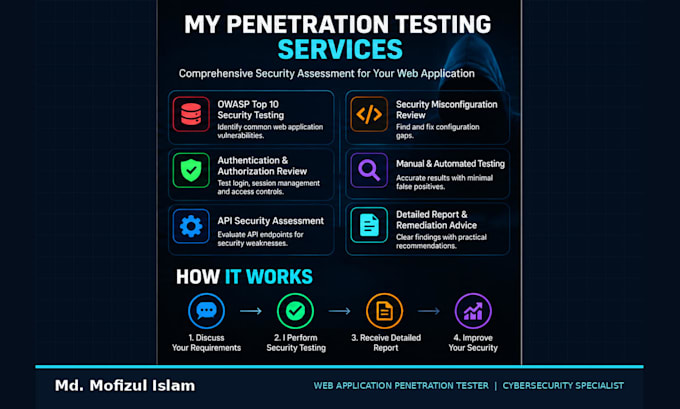
Bescherm jouw webapplicatie met professionele security testing
Maak je je zorgen over beveiligingslekken in jouw website of webapplicatie?
Ik bied geautoriseerde Web Application Penetration Testing en Vulnerability Assessment-diensten aan om potentiële beveiligingsrisico’s te identificeren.
Mijn diensten omvatten:
Wat je zult ontvangen:
Alle testen vereisen schriftelijke autorisatie en een afgesproken scope. Geen destructieve tests of ongeautoriseerde toegang zijn inbegrepen.
Neem voordat je bestelt contact op om jouw projectscope en vereisten te bespreken.


Automatische vertaling
Wat is Web Application Penetration Testing?
Web Application Penetration Testing is een beveiligingsbeoordeling die potentiële kwetsbaarheden in websites en webapplicaties identificeert. Ik beoordeel beveiligingszwakheden op basis van OWASP-richtlijnen en geef concrete aanbevelingen om de beveiliging van de applicatie te verbeteren.
Voor welke soorten kwetsbaarheden test je?
Ik beoordeel veelvoorkomende beveiligingsrisico’s van webapplicaties, waaronder SQL-injectie, Cross-Site Scripting (XSS), Broken Access Control, authenticatiezwakheden, beveiligingsmisconfiguraties en andere kwetsbaarheden die onder OWASP Top 10 vallen.
Voer je handmatige of geautomatiseerde penetratietests uit?
Ik gebruik een combinatie van handmatige beveiligingstests en geautomatiseerde kwetsbaarheidsbeoordelingen waar het gepast is. Handmatige verificatie helpt om valse positieven te verminderen en geeft een nauwkeuriger beeld van de beveiligingsrisico’s.
Zal ik een gedetailleerd penetratietest-rapport ontvangen?
Ja! Je ontvangt een professioneel beveiligingsbeoordelingsrapport met geïdentificeerde kwetsbaarheden, ernstniveaus, technische toelichtingen, onderbouwing waar van toepassing en aanbevolen remediestappen.
Kun je websites testen die gebouwd zijn met WordPress, PHP, Laravel of andere technologieën?
Ja, ik kan webapplicaties beoordelen die met verschillende technologieën zijn gebouwd, waaronder WordPress, PHP, Laravel en JavaScript-gebaseerde applicaties, afhankelijk van de afgesproken projectscope.
Lever je OWASP Top 10-beveiligingstesten aan?
Ja! Mijn beveiligingsbeoordeling volgt relevante OWASP-testmethodieken om veelvoorkomende kwetsbaarheden in webapplicaties te identificeren en de beveiliging van jouw website te verbeteren.
Zal penetratietesten invloed hebben op de prestaties van mijn website?
Ik geef de voorkeur aan gecontroleerde, niet-destructieve beveiligingstests om operationele risico’s te minimaliseren. Wel kan testen risico’s met zich meebrengen, daarom bespreek ik vooraf de scope, omgeving en testbeperkingen.
Heb je toegang nodig tot het beheerderspaneel van mijn website?
Niet altijd. Ik kan een externe beveiligingsbeoordeling uitvoeren zonder inloggegevens. Geauthenticeerde tests kunnen echter tijdelijke testaccounts vereisen om toegangscontroles en beschermde functionaliteit te evalueren.
Kan je garanderen dat mijn website 100% veilig is?
Geen enkele beveiligingsbeoordeling kan volledige bescherming voor elke mogelijke kwetsbaarheid garanderen. Mijn doel is om zwakke plekken binnen de afgesproken scope te identificeren en praktische aanbevelingen te geven om de beveiliging te verbeteren.
Waarom zou ik contact met u opnemen voordat ik een bestelling plaats?
Elke website heeft andere functies, technologieën en beveiligingsvereisten. Neem eerst contact met me op zodat we jouw projectscope, testautorisatie, planning en deliverables kunnen bespreken en ik de meest geschikte dienst kan aanbevelen.