Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD


Automatische vertaling
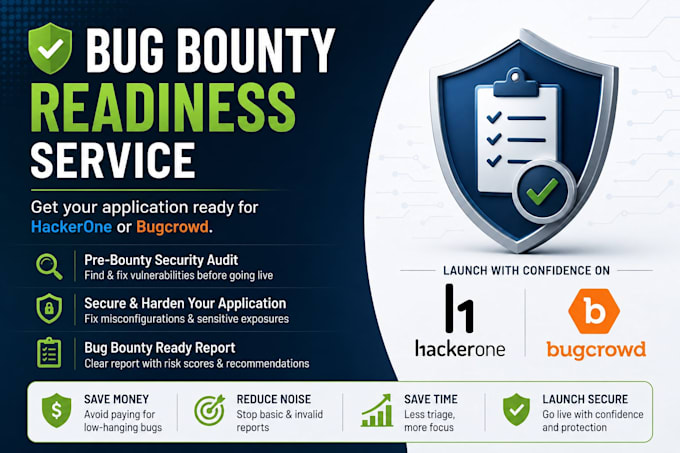
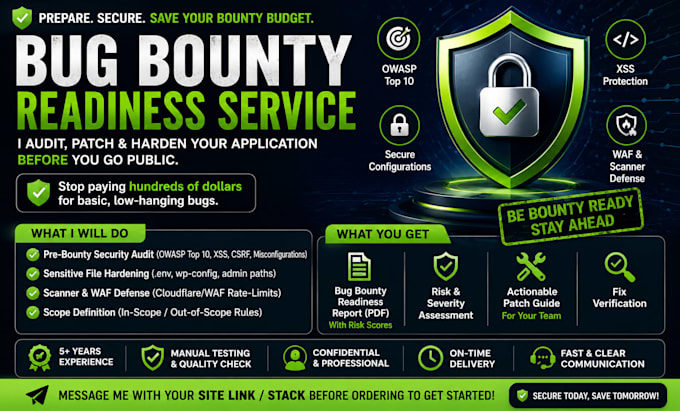
Van plan om een Bug Bounty-programma te lanceren op HackerOne of Bugcrowd?
Voordat je het publiek maakt, kan ik je helpen met het auditen, beveiligen en verstevigen van je website of webapplicatie om veelvoorkomende kwetsbaarheden en onnodige bounty-rapporten te verminderen.
Wat ik doe:
Waarom voor mij kiezen?
Met jarenlange praktische ervaring in Web Security, WordPress Security & Malware Removal richt ik me op praktische beveiliging, niet alleen op geautomatiseerde scans. Ik identificeer echte risico's, leg bevindingen duidelijk uit en bied praktische oplossingen om je applicatie veilig te houden.
Wat je krijgt:
Mijn doel is je te helpen bij het oplossen van veelvoorkomende beveiligingsproblemen voordat ze leiden tot dure bug bounty-rapporten.
Stuur me alsjeblieft een bericht met je website URL en technologie stack voordat je bestelt, zodat ik de scope en vereisten kan bevestigen.
Met vriendelijke groet
Raihan Rajib
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
WordPress
Talen
Automatische vertaling
Automatische vertaling
Wat heb je van mij nodig om te beginnen?
Gelieve je website/app URL en technologie stack te verstrekken. Indien nodig, laat ik je weten welke toegang of informatie vereist is.
Repareer je de kwetsbaarheden die je vindt?
Ja. Afhankelijk van je pakket, kan ik veelvoorkomende beveiligingsproblemen oplossen en duidelijke remedie begeleiding bieden voor je ontwikkelteam.
Kun je een WordPress-website auditen?
Ja. Ik kan WordPress websites auditen op veelvoorkomende beveiligingsproblemen, blootgestelde bestanden, malware-gerelateerde risico's en zwakke punten in de configuratie.
Kan je mijn website voorbereiden voor een Bug Bounty programma?
Ja. Ik help bij het identificeren van veelvoorkomende kwetsbaarheden en het aanbevelen van beveiligingsverbeteringen voordat je je HackerOne of Bugcrowd programma lanceert.
Zul je een security rapport leveren?
Ja. Je ontvangt een duidelijk rapport met geïdentificeerde problemen, ernst/risk niveaus en aanbevolen fixes.
Moet ik contact met u opnemen voordat ik bestel?
Ja. Stuur eerst je website URL en technologie stack zodat ik je vereisten kan bekijken en de juiste service kan bevestigen.