Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
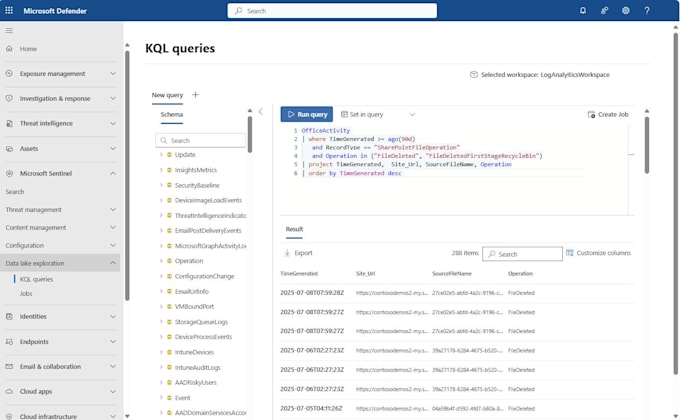
Nodig je KQL die daadwerkelijk werkt in JOUW Microsoft Sentinel of Defender XDR?
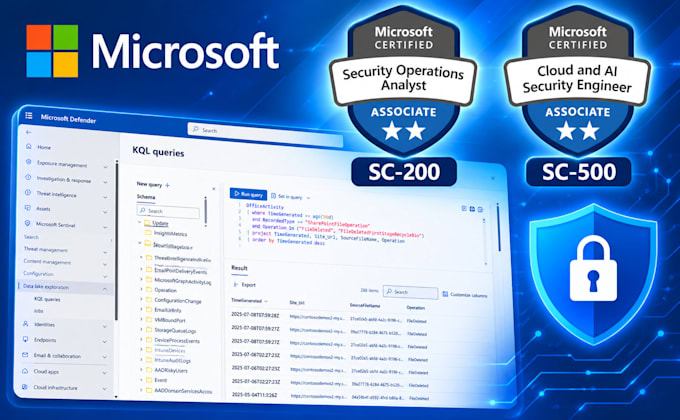
Ik ben een Cybersecurity-analist met certificering in Microsoft SC-200 (Security Operations Analyst) en SC-500 (Cloud and AI Security Engineer), met hands-on ervaring in Sentinel en Defender XDR.
In tegenstelling tot generieke AI-gegenereerde KQL, wordt elke query op maat gemaakt voor jouw echte tabellen en databronnen, en verfijnd op basis van jouw feedback en data.
Wat ik kan helpen met:
Wat je krijgt:
Hoe het werkt:
1. Deel je doel, beschikbare tabellen en gesaneerde voorbeelddata (of de fout die je krijgt)
2. Ik bouw en valideer de query
3. Jij voert deze uit, deelt de resultaten en ik stem hem bij (revisies per pakket)
Stuur me een bericht voordat je bestelt. Ik bevestig de scope gratis.
Automatische vertaling
Moet ik toegang geven tot mijn Microsoft-tenant?
Nee. Ik heb alleen jouw wensen en relevante tabelschema's of gesaneerde voorbeeldgegevens nodig.
Hoe gaat u om met vertrouwelijke gegevens?
Alleen geanonimiseerde data delen (gebruikersnamen, IP's, domeinen maskeren). Alles wat je verstuurt, wordt uitsluitend voor jouw project gebruikt en na levering verwijderd. NDA's zijn welkom.
Wat als de query in mijn omgeving niet werkt?
Stuur de foutmelding of resultaten door en ik pas het aan binnen jouw pakket-herzieningen. De meeste problemen bestaan uit verschillen in tabelschema's of connectors en worden snel opgelost.
Welke informatie moet ik sturen voordat ik bestel?
Jouw doel, de tabellen/ connectors die je hebt (bijv. SigninLogs, DeviceProcessEvents), een geanonimiseerd sample of schema, en eventuele bestaande query of foutmelding.
Configureer jij Analytics Rules?
Niet rechtstreeks in jouw tenant, maar ik lever de query kant-en-klaar om te plakken in een Analytics Rule, met de aanbevolen frequentie, lookback-periode, drempels, entiteits-mapping en stapsgewijze implementatietips. Hands-on configuratie kan besproken worden als een maatwerkofferte.
Kun je bestaande KQL-queries troubleshooten?
Ja. Ik kan bestaande KQL verbeteren en optimaliseren, ook traag werkende queries of AI-gegenereerde queries die niet draaien. Stuur gewoon de originele query, de foutmelding, het verwachte resultaat en het relevante tabelschema of een gepuurd voorbeelddata.
Zal je garanderen dat de query elke bedreiging detecteert?
Nee, geen enkel hulpmiddel of query kan dat garanderen. De detectie-resultaten hangen af van jouw telemetry-dekking en de kwaliteit van de data, maar elke query wordt op jouw omgeving afgestemd en geoptimaliseerd voor maximale nauwkeurigheid en zo min mogelijk valse positieven.
Test je de query's in mijn omgeving?
Niet direct. Ik heb geen toegang als huurder nodig: ik valideer de query tegen jouw schema en verschoond voorbeelddata, daarna voer jij het uit in jouw omgeving en deel je de resultaten zodat ik het kan afstemmen. Testen in een niet-productie-werkruimte voordat je het inschakelt wordt altijd aanbevolen.
Kun je detecties koppelen aan MITRE ATT&CK?
Ja. Detectie-regels kunnen de relevante MITRE ATT&CK-tactieken en -technieken bevatten, klaar om te gebruiken in jouw Analytics Rule-instellingen.