Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr


Automatische vertaling
Build je app met Lovable, Cursor, Bolt, Replit of v0? AI-tools leveren snel op, maar vaak blijven API-sleutels blootliggen, ontbreken database-regels, zijn eindpunten niet beveiligd en is de authenticatie zwak.
Ik doe een audit van jouw app en geef je een duidelijke, geprioriteerde rapportage in gewoon Nederlands.
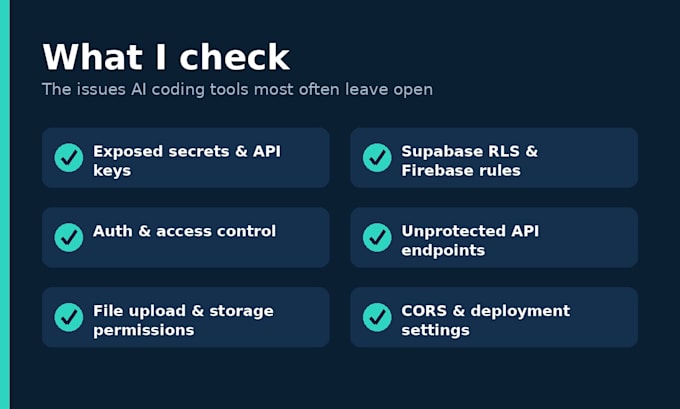
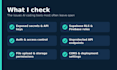
WAT IK CONTROLER
- Blootgelegde geheimen en API-sleutels
- Supabase RLS en Firebase beveiligingsregels
- Authenticatie en toegangscontrole (kunnen gebruikers elkaars data zien?)
- Onbeveiligde API-endpoints en zwakke inputvalidatie
- Bestand-upload en opslagrechten
- CORS en basale deployment-instellingen
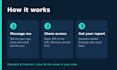
HOE HET WERKT
1. Stuur me een bericht met jouw app-type en stack
2. Deel een repo of leesrechten (verwijder eerst geheimen)
3. Ontvang een ernst-geprioriteerd rapport met exacte oplossingen
Standaard en Premium omvatten dat ik de issues in jouw code oplos. Premium voegt een retest en een definitief rapport toe.
Achtergrond: netwerkbeheer, cybersecurity-analyse en het bouwen van productie-AI-apps.
CEO Founder
Talen
Automatische vertaling
Automatische vertaling
Heb je mijn broncode nodig?
Leesrechten repo of een ZIP werkt het beste. Verwijder eerst API-sleutels en geheimen. Ik heb nooit productiedata nodig.
Zal je wijzigingen aanbrengen in mijn app tijdens de audit?
Basic is read-only. In Standard en Premium worden fixes op een aparte branch gezet zodat jij ze kunt bekijken voordat er iets wordt samengevoegd.
Is dit een volledige penetratietest?
Nee. Het is een gerichte beveiligingsreview van AI-gebaseerde apps (toegangsbeheer, geheimen, authenticatie en database regels). Het is geen gecertificeerde pentest of een compliance-audit zoals SOC 2 of HIPAA.
Welke tools en stacks behandel je?
Lovable, Cursor, Bolt, Replit en v0-apps, op Supabase, Firebase, Next.js, React en FastAPI.