Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD

Automatische vertaling
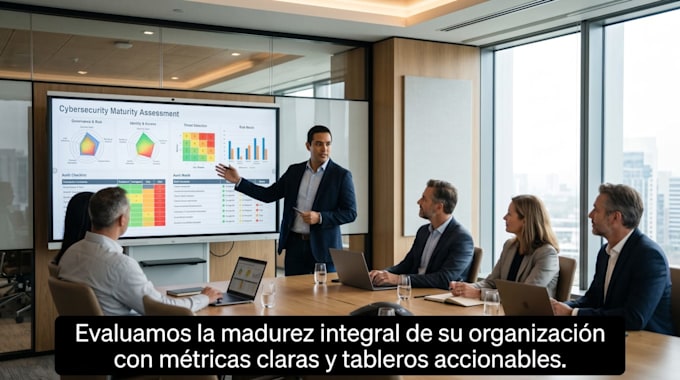
Ik help bedrijven precies vast te stellen hoe veilig ze ervoor staan met een objectieve, gestructureerde en 100% remote diagnose.
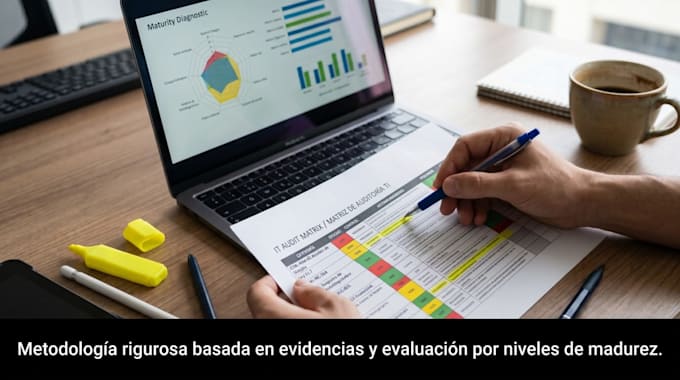
Via een integrale methodologie van 50 controles, gebaseerd op internationale cybersecurity-standaarden, beoordeel ik de technische en operationele postura van jouw organisatie en plaats ik die op een maturiteits-schaal van Niveau 1 tot 5.
Hoe werkt de dienst?
Een directe, vertrouwelijke dienst zonder onderbrekingen voor jouw team, ideaal voor het midden- en kleinbedrijf en groeiende ondernemingen.
Cybersecurity Engineer
Talen
Automatische vertaling
Automatische vertaling
1. Moet ik wachtwoorden of toegang tot mijn servers en accounts geven?
Nee. De dienst is voor 100% asynchroon en niet-invasief. Je vult alleen een gestructureerde vragenlijst in over de werking en de gebruikte tools; ik zal nooit credentials, externe toegang of beheerderswachtwoorden vragen.
2. Wie binnen mijn bedrijf moet de vragenlijst beantwoorden?
Duidelijk en specifiek wordt aangegeven wie de vragenlijst moet beantwoorden en wie de informatie moet valideren; daarnaast laten we geen enkel zwak punt bestaan.
3. Hoe lang duurt het invullen van de vragenlijst?
Het is zo opgezet dat het vlot kan worden ingevuld, ongeveer 15 tot 25 minuten, met meerkeuzevragen en korte velden.
4. Wat betekenen de maturiteitsniveaus van 1 tot 5?
Het is een objectieve evolatieschaal: Niveau 1 staat voor improviserende of afwezige processen; Niveau 2 voor basishandelingen; Niveau 3 voor gestandaardiseerde en gedocumenteerde controles; Niveau 4 en 5 voor geoptimaliseerde en continu gemonitorde omgevingen.
5. Wat krijg ik precies aan het eind van de dienst?
Je krijgt een Executive rapport in PDF-formaat met een samenvatting van de globale score, het maturiteitsniveau per domein, de geïdentificeerde kritieke hiaten en een prioritaire lijst van praktische aanbevelingen.
6. Zijn mijn data en bedrijfsinformatie beschermd?
Zeker. Alle aangeleverde informatie wordt behandeld volgens strikte vertrouwelijkheidsregels en enkel gebruikt om het technische diagnose-rapport op te stellen.
7. Is deze dienst geldig voor bedrijven in elk land?
Ja. De geëvalueerde controles zijn gebaseerd op internationale kaders en best practices in cybersecurity, toepasbaar op organisaties van elke grootte en in elke sector wereldwijd. Ideaal voor bedrijven die voldoen aan de wetgeving om boetes te voorkomen.
8. Als mijn bedrijf klein is en geen IT-afdeling heeft, is deze diagnose dan nuttig?
Precies daar levert het de meeste waarde. Je krijgt duidelijk inzicht in welke operationele risico’s je vandaag hebt (bijvoorbeeld in e-mail, telewerken, dataverlies) en welke preventieve maatregelen je moet nemen voordat er een probleem ontstaat.
9. Bevat de dienst ook de implementatie of technische oplossing van gevonden fouten?
De reikwijdte van deze dienst is strikt audit en diagnose om jou de radiografie van je bedrijf en het voorgestelde actieplan te geven. Als je later ondersteuning of advies bij de technische oplossing nodig hebt, kunnen we een aanvullende scope afspreken.
10. Kan het eindrapport ook in het Engels worden opgeleverd?
Ja, ik kan het eindrapport in het Engels leveren, maar er komt één extra leverdatum bij.