Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
DevSecOps engineer: ik deploy en beveilig apps voor productie
Heb je je app gebouwd met AI-tools of een contractor, en weet je niet zeker of het veilig is om te lanceren? Ik audit het en stuur je een rapport dat je kunt lezen zonder een security achtergrond.
Wat ik controleer: geheimen in de code en git geschiedenis, verouderde of riskante packages, container- en serverinstellingen, login- en wachtwoordresetflows, betalingsverificatie, open endpoints, HTTPS en security headers. Ik gebruik scanners en controleer de belangrijke onderdelen handmatig.
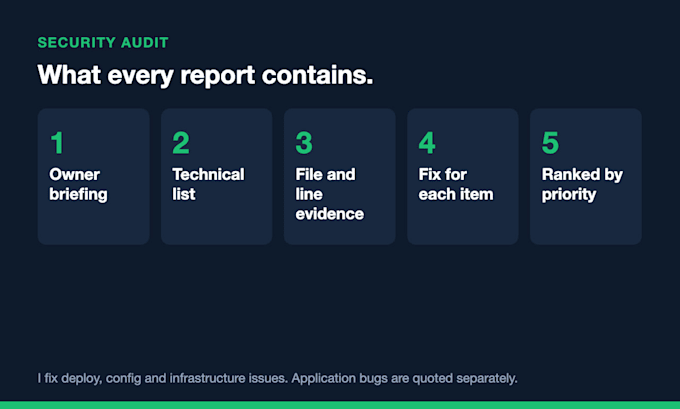
Wat je krijgt: een korte briefing voor de eigenaar (de drie dingen die er toe doen, waarom, hoe snel elk te verhelpen) en een technische lijst voor je developer, met bewijs van bestand en regel en een oplossing voor elk item. Bevindingen worden gerangschikt op prioriteit.
Recent werk: voor een JEE-coachinginstituut in Bengaluru heb ik vier codebases gecontroleerd, ongeveer 42.000 regels, en 17 problemen gevonden, waarvan 6 kritisch, waaronder een onbeveiligde wachtwoordreset en niet-geverifieerde betalingen.
Ik rapporteer problemen en hoe ze op te lossen. Ik hack niet in live systemen, en ik test alleen wat jij bezit en goedkeurt. Oplossingen worden apart gequoteerd.
Stuur me eerst een bericht met je repo-link en stack.

Tools:
Docker
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Cloudprovider:
Amazon Web Services
•
microsoft azure
•
DigitalOcean
Programmeertaal:
Java
•
JavaScript
•
Python
Expertise:
Installatie
•
Debuggen
•
Configuratie
Automatische vertaling
Wat heb je van me nodig?
Lees toegang tot de repo. Voor een test op een live-site heb ik ook je schriftelijke goedkeuring en de URL nodig. Ik gebruik uitgenodigde toegang en vraag nooit om wachtwoorden in chat.
Repareer je de problemen die je vindt?
Het rapport vertelt je precies hoe je elk item kunt oplossen. Oplossen is een aparte offerte. Ik los deployment-, configuratie- en infrastructuurproblemen op; bugs in de applicatie worden apart gequoteerd.
Test je mijn live site?
Alleen met jouw schriftelijke toestemming. Zonder dat review ik alleen de code en de setup. Ik test nooit systemen die jij niet bezit.
Is dit een penetration test?
Nee. Het is een code- en configuratieaudit met scannercontroles en handmatige review. Het is geen gecertificeerde penetratietest.
Wie ziet het rapport en mijn code?
Alleen jij. Ik deel je code of bevindingen niet met anderen, en ik verwijder mijn lokale kopie van je code na levering.