Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
DevSecOps engineer: ik deploy en beveilig apps voor productie
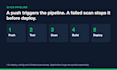
Handmatig code pushen of vanaf je laptop deployen? Ik bouw een GitHub Actions-pipeline die je app test, bouwt en deployt bij elke merge, en de merge blokkeert als er een gelekt geheim of een ernstig kwetsbaar pakket wordt gevonden.
Wat ik instel: build en test bij elke pull request, Docker image bouwen, deployen naar je server of AWS, een rollback-stap, en geheimen worden bewaard in de versleutelde opslag van GitHub in plaats van in de code. Voor AWS gebruik ik OIDC, zodat er geen lange termijn keys in je repo zitten.
De beveiligingspoort voert secret, dependency en container scans uit bij elke pull request. Je ziet het resultaat direct in de pull request, in duidelijke taal.
Recent werk: voor een JEE coaching instituut in Bengaluru heb ik deze pipeline gebouwd met een beveiligingspoort bij elke pull request en een wekelijkse AWS-audit.
Ik los deployment-, configuratie- en infrastructuurproblemen op. Bugs in de applicatie worden apart gequoteerd. Ik werk niet met Kubernetes.
Stuur me eerst een bericht met je repo-link en waar je deployt.
Tools:
Docker
•
Jenkins
•
GitHub
Frameworks:
Terraform
•
Ansible
Cloudprovider:
Amazon Web Services
•
microsoft azure
•
DigitalOcean
Programmeertaal:
Bash
•
Python
Expertise:
Installatie
•
Ontwikkeling
•
Configuratie
Automatische vertaling
Wat moet ik je geven?
Repo-toegang, de server- of cloudaccountgegevens (of een uitnodiging voor mij), en hoe je nu deployt. Ik gebruik uitgenodigde toegang en vraag nooit om wachtwoorden in chat.
Voor welke platforms maak je content?
GitHub Actions voor GitHub repos. Ik deploy naar AWS, DigitalOcean en gewone VPS-servers. Ik ken ook Jenkins. Voor GitLab, stuur eerst een bericht.
Wat als mijn app geen tests heeft?
Ik voeg alle tests toe die je hebt, plus een build check. Nieuwe tests schrijven wordt apart gequoteerd.
Werk je met Kubernetes?
Nee. Voor de meeste kleine apps is een enkele server of een beheerde container service zoals AWS ECS Fargate eenvoudiger en goedkoper.
Wie bezit de pipeline en accounts daarna?
Jij. Alles staat in je repo en je accounts, en ik laat een korte notitie achter over hoe het werkt en hoe je het kunt aanpassen.