Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Level 2
Automatische vertaling
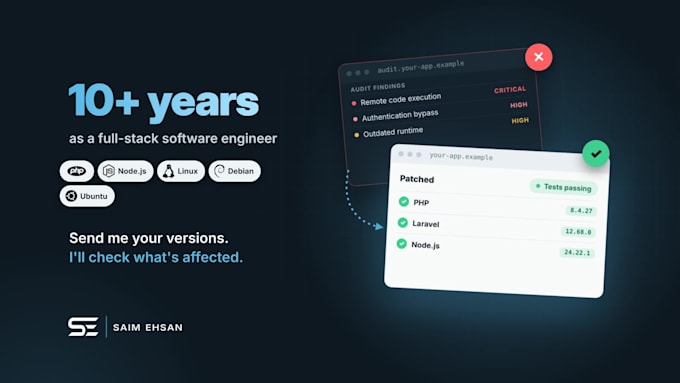
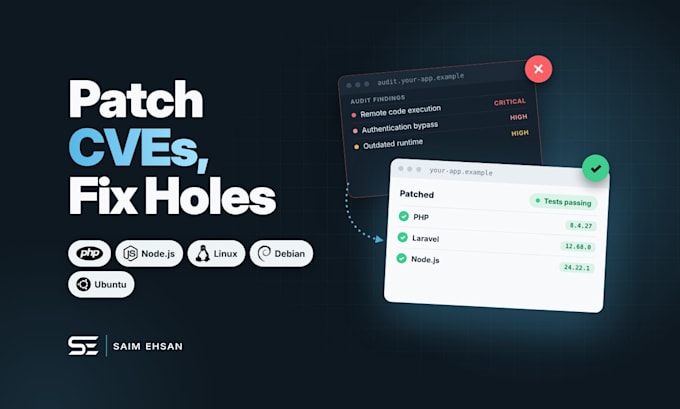
Heb je net een kritieke CVE-waarschuwing gekregen voor PHP, Laravel, Node.js of Next.js en weet je niet of jouw app getroffen is? Of geeft een scanner, jouw host of een auditrapport kwetsbaarheden aan? Ik achterhaal wat er speelt, patch het, test het en vertel je precies wat er is gewijzigd.
Wat ik doe:
Hoe ik werk:
Meer dan 10 jaar als full-stack engineer. Ik kan niet beloven dat een systeem “onhackbaar” is, maar ik sluit bekende gaten en documenteer ze.
Stuur me de alert, het scanner-rapport of jouw versies, en ik vertel je wat ik eerst zou patchen.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Senior Full Stack Software Engineer, Over 10 Years
Level 2
Talen
Automatische vertaling
Automatische vertaling
Vraag: Kun je controleren of ik getroffen ben voordat ik bestel?
Ja. Stuur de alert of CVE-nummer en jouw PHP-, framework- en Node.js-versies, en ik vertel je of je waarschijnlijk getroffen bent en welk pakket het beste past. Ik wijzig niets totdat je bestelling plaatst.
Vraag: Welke technologieën patch je?
PHP, Laravel, CodeIgniter, Node.js, Next.js en de npm- en Composer-pakketten die ze gebruiken, op Linux-servers. Als je iets anders draait, vertel het me voorafgaand aan de bestelling en dan zeg ik of ik kan helpen.
Vraag: gaat mijn site down terwijl je patcht?
Ik patch en test op een kopie wanneer jouw hosting dat toelaat, daarna voer ik de wijziging uit op een moment dat jij goedkeurt. Runtime-updates kunnen een korte herstart vereisen; ik laat het je van tevoren weten.
Vraag: is mijn PHP- of Node.js-versie te oud voor een fix? Wat gebeurt er?
Sommige oude versies krijgen geen officiële beveiligingsupdate. Ik kijk eerst naar de backports van jouw host. Als die er niet zijn, plan ik een upgrade naar een ondersteunde versie en test ik jouw code daarop. Grote sprongen worden als een maatwerk offerte aangeboden.
Vraag: was mijn site gehackt. Kun je helpen?
Ik kan zoeken naar kwaadaardige bestanden en wijzigingen, alles wat ik vind verwijderen, de toegang sluiten en blootgestelde wachtwoorden en sleutels resetten. Ik kan niet beloven dat ik elke trace vind of wie het gedaan heeft.
V: Welke toegang heb je nodig?
SSH of SFTP en leesrechten tot jouw Git-repository, meestal.
Vraag: Heb ik een maandelijks plan nodig?
Nee. Veel bestellingen zijn eenmalig. Als je wilt dat ik maandelijks controleer op nieuwe advisories en patch, kan ik dat als maandelijks plan aanbieden.
Q: Wat krijg ik aan het einde?
De gepatchte, geteste app of server, plus een korte notitie over wat er is getroffen, wat ik heb gewijzigd en wat jij nog moet doen, zoals het roteren van een sleutel.