Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Ethical Hacker en Smart Contract Auditor voor Web3-veiligheid
Is jouw smart contract klaar voor mainnet? Een gemiste bug kan in minuten je liquiditeit wegbannen.
Ik bekijk jouw code regel voor regel, zoals een aanvaller zou doen, en lever je een helder auditrapport met oplossingen.
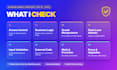
WAT IK CONTROLEREN (OWASP Smart Contract Top 10, 2026)
HOE IK TEWERK GA
JULLIE KRIJGT
KETENS: Ethereum, BNB Chain, Polygon, Arbitrum, Base, Avalanche (EVM) en Solana (Rust/Anchor).
Weet je niet welke package past? Stuur me vóór je bestelling je repository of contractadres en ik geef je gratis een offerte.


Tools:
Slither
•
OpenZeppelin
•
Etherscan
Diensten op het gebied van cryptocurrency zijn uitsluitend gericht op development en programmering. Deel nooit gevoelige informatie of privésleutels met anderen.
Automatische vertaling
Wat heb je van mij nodig om te beginnen?
Jouw GitHub-repo (of geverifieerd contractadres), de commit-hash om te controleren, een korte uitleg over hoe het protocol werkt en eventuele documentatie of whitepaper. Als je tests hebt, deel die gerust mee.
Hoe tel je regels code?
Ik tel nSLOC: echte code-regels, zonder comments, lege regels en standaard OpenZeppelin-imports. Stuur me jouw repo en ik vertel je exact welke package het is voordat je bestelt.
Audit je Solana of andere Rust-contracten?
Ja. Ik bekijk Solana-programma’s geschreven in Rust/Anchor evenals EVM-contracten in Solidity en Vyper. Stuur me eerst een bericht voor niet-EVM-ketens zodat ik de scope kan bevestigen.
Verhelp je ook de kwetsbaarheden?
Het rapport geeft voor elk probleem een codefix. Als je wilt dat ik de fixes in jouw code aanbreng, voeg dan de extra optie 'Fix implementatie' toe en stuur ik een pull request.
Is een hercontrole na fixes inbegrepen?
Ja. Standaard bevat 1 gratis hercontrole en Premium bevat 2. Ik verifieer elke fix en werk de rapportstatus bij naar Fixed, Acknowledged of Open.
Kun je garanderen dat mijn contract 100% veilig is?
Geen eerlijke auditor kan dit garanderen. Een audit verkleint het risico enorm door bekende en logische bugs te vinden, maar het is geen garantie. Ik raad tests, een bug bounty en monitoring na de lancering aan.
Blijft mijn code privé?
Ja. Jouw code wordt uitsluitend voor de audit gebruikt en nooit gedeeld. Ik teken graag een NDA en het rapport wordt alleen gepubliceerd als jij dat wilt.
Gebruik je alleen geautomatiseerde tools?
Nee. Tools zoals Slither en Aderyn pakken de makkelijke issues aan, maar de meeste ernstige bugs zijn logische bugs. Het grootste deel van mijn tijd gaat naar handmatige review en PoC-tests.
Kan ik een token auditen voordat ik het aankoop of op de beurs zet?
Ja. Stuur het geverifieerde contractadres. Ik controleer owner‑rechten, mint, belasting, blacklist, pause, proxy en liquiditeitsrisico’s en leg elke rode vlag uit in duidelijke taal.
Wat als mijn project groter is dan Premium?
Stuur me een bericht met de repo. Ik stuur een aangepaste offerte op basis van codeomvang, complexiteit en jouw deadline.