Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity Professional Mobile App en Web Pentester
Is jouw Android-app veilig?
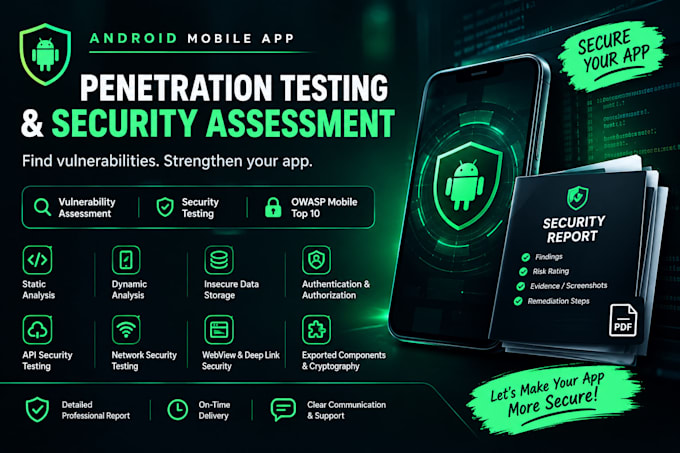
Ik voer een professionele beveiligingsbeoordeling uit voor Android mobiele applicaties om kwetsbaarheden en beveiligingszwaktes te identificeren voordat ze kunnen worden uitgebuit.
Mijn testing richt zich op zowel geautomatiseerde controles als handmatige beveiligingstests, gebaseerd op erkende industriepraktijken voor mobiele applicatiebeveiliging.
Wat ik kan testen:
Je ontvangt:
Testing wordt alleen uitgevoerd op applicaties en systemen waarvoor je toestemming hebt.

Automatische vertaling
Welke informatie heb je nodig om de security assessment te starten?
Ik heb de Android APK/AAB-bestand, testscope, testgegevens (indien nodig), API-details (indien van toepassing) en eventuele specifieke gebieden die je wilt dat ik beoordeel.
Voer je handmatige penetratietests uit?
Ja. Ik combineer handmatige beveiligingstests met geschikte geautomatiseerde tools om kwetsbaarheden te identificeren die geautomatiseerde scanners mogelijk missen.
Voor welke soorten Android-kwetsbaarheden test je?
Ik beoordeel gebieden zoals onveilige gegevensopslag, authenticatie en autorisatie, API-beveiliging, netwerkbeveiliging, cryptografische zwaktes, WebView-beveiliging, geëxporteerde componenten, deep links en andere veelvoorkomende beveiligingsrisico's van mobiele applicaties.
Lever je een penetratietest-rapport?
Ja. Je ontvangt een professioneel rapport met kwetsbaarheidsdetails, risico/classificatie, technisch bewijs of screenshots, impact en aanbevolen remediatiestappen.
Bied je Proof of Concept (PoC) voor kwetsbaarheden?
Ja, waar van toepassing en veilig om te demonstreren. Het rapport bevat voldoende technisch bewijs om je te helpen de bevinding te begrijpen en te reproduceren.
Kun je zowel gerootte als niet-gerootte Android-apps testen?
Ja. De aanpak hangt af van de applicatie en de afgesproken scope. Sommige geavanceerde tests vereisen een gecontroleerde of gerootte testomgeving.
Test je kwetsbaarheden opnieuw nadat ze zijn verholpen?
Ja. Een her-test kan worden inbegrepen, afhankelijk van het gekozen pakket of als aanvullende service gekocht.
Test je applicaties zonder toestemming?
Nee. Ik voer alleen beveiligingstests uit op applicaties waarvoor de klant de juiste toestemming heeft.