Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Cloud- en DevOps-ingenieur
Nodig je automatische, veilige en schaalbare AWS-infrastructuur aan met schone Terraform-code?
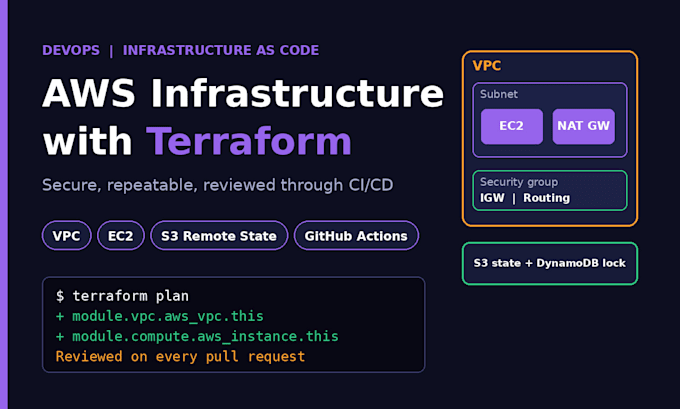
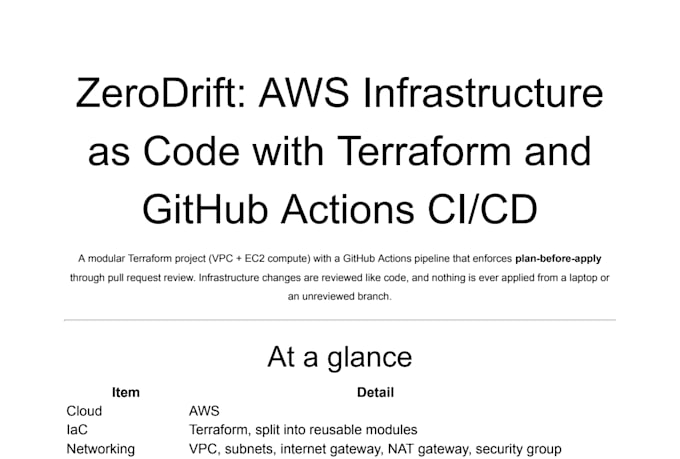
Ik ben een Cloud- & DevOps-engineer die gespecialiseerd is in Infrastructure as Code (IaC), CI/CD-automatisering en cloudbeveiliging. Ik ontwerp en provisioneer jouw AWS-omgeving met modulaire, herbruikbare Terraform-configuraties zodat jouw deployments herhaalbaar en foutloos zijn.
Wat ik voor jou kan bouwen en automatiseren:
Stuur me alsjeblieft je projectvereisten voordat je een bestelling plaatst zodat we af kunnen stemmen op jouw architectuur en scope!

Cloudprovider:
Amazon Web Services
Expertise:
Installatie
•
Debuggen
•
Configuratie
•
Overige
Cloud computing resource:
EC2
•
ELB
•
Route53
•
VPC
•
RDS
Automatische vertaling
Wat heb je van mij nodig om te beginnen?
Ik heb jouw architectuurvereisten nodig (of details van de huidige setup), jouw doellocatie AWS-regio’s, en tijdelijke least-privilege IAM-gegevens – of ik lever de geteste Terraform-repository aan zodat jij deze in jouw omgeving kunt draaien.
Zal de Terraform-code modulair en herbruikbaar zijn?
Ja. Alle infrastructuur is geschreven in schone, goed gedocumenteerde, modulaire Terraform met gescheiden variabelen, outputs en remote state-configuratie (S3 + DynamoDB) zodat je omgevingen gemakkelijk kunt schalen of repliceren.
Kan ik werken met mijn bestaande AWS infrastructuur?
Ja. Ik kan bestaande AWS-resources importeren in de Terraform-state, rommelige configuraties refactoren of nieuwe modules bouwen naast jouw huidige setup zonder downtime te veroorzaken.
Bevat jij beveiligingsbest practices en CI/CD?
Ja. Elke setup volgt least-privilege IAM-principes en veilige netwerkregels. Voor Premium-orders (of als add-on) configureer ik ook geautomatiseerde GitHub Actions-workflows met beveiligingsscanning van Trivy/tfsec.