Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Security-auditor van slimme contracten, Solidity en EVM
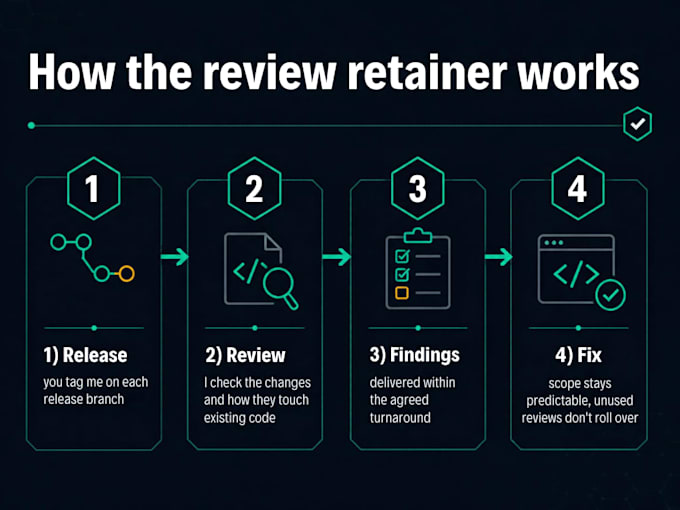
Uw contract is één keer geaudit, maar bij elke upgrade sindsdien is er geen controle uitgevoerd. Ik beoordeel elke nieuwe release van jouw Solidity-code voordat deze mainnet bereikt.
WAT JE KRIJGT
Beveiligingsbeoordeling van elke wijziging in elke release
Scans met Slither en Aderyn draaien op de nieuwe code
Een korte schriftelijke rapportage per review, gerangschikt op ernst met verwijderingsmaatregelen
HOE HET WERKT
WAAROM MIJ
Ik heb de statische analyse- en exploit-testagenten van ASCAS gebouwd, een AI-smart-contract-auditor (FAST-NUCES eindexamenproject), dus ik weet waar scanners logische bugs missen.
WAT IK VAN JOU NODIG HEB
Repo-toegang (alleen-lezen genoeg)
Het laatste auditrapport, als je die hebt
Jouw gebruikelijke released-schema
Code nog nooit eerder geaudit? Begin met mijn volledige Solidity-auditdienst, daarna doorgaan met doorlopende reviews.


Tools:
MythX
•
Slither
•
Securify
Diensten op het gebied van cryptocurrency zijn uitsluitend gericht op development en programmering. Deel nooit gevoelige informatie of privésleutels met anderen.
Automatische vertaling
Is dit een volledige audit?
Nee. Het beoordeelt wat er is gewijzigd in elke release en hoe dat invloed heeft op de bestaande code. Voor code die nog nooit is geaudit, bestel eerst de volledige audit-dienst.
Hoe wordt de scope gemeten?
Tijdens regels Solidity in de contracten die je als scope markeert. Bibliotheken zoals OpenZeppelin worden uitgesloten, tenzij je ze hebt gewijzigd.
Welke ketens steunt u?
Alle EVM-chains: Ethereum, BNB Chain, Polygon, Arbitrum, Base. Geen Solana, Move of andere non-EVM-code.
Waarborgt een audit dat mijn contract veilig is?
Nee. Het verkleint het risico door de problemen die aanwezig zijn bij de commit die ik beoordeel te vinden en te bewijzen. Code die na die commit is gewijzigd, valt daar niet onder.
Wat valt buiten de scope?
Het schrijven van nieuwe features, frontend- of backend-code, deployment, ontwerp van economische of tokenomics, en code die na de auditte commit is toegevoegd.
Welke support krijg ik na levering?
Je kunt 7 dagen lang vragen stellen over het rapport. Standard en Premium bevatten hercontroles van jouw oplossingen.