Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Android- en iOS-ontwikkelaar, Java, Kotlin, Flutter, Dart, React Native
Is jouw website, webapplicatie, API, server of systeem veilig tegen cyberdreigingen? Ik voer een professionele penetratietest en kwetsbaarheidsanalyse uit om je te helpen beveiligingszwaktes te identificeren voordat ze uitgebuit kunnen worden.
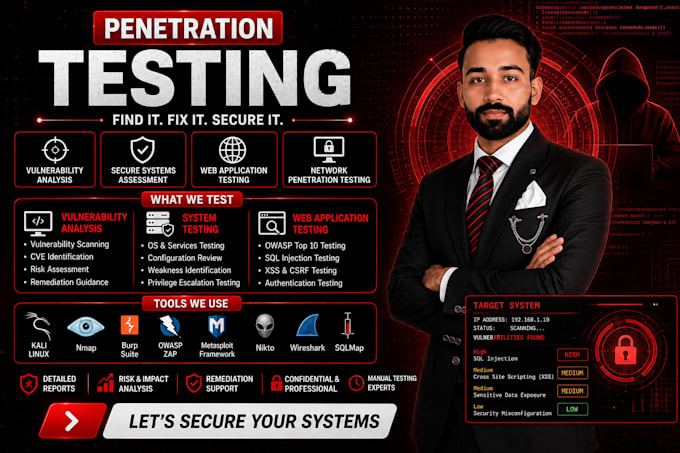
Ik bied geautoriseerde security testing voor websites, webapplicaties, APIs, servers en systemen. Mijn aanpak combineert handmatige tests met industriestandaard cybersecurity tools om kwetsbaarheden te identificeren, security bevindingen te valideren, risico's te beoordelen en praktische aanbevelingen voor herstel te geven.
Wat ik Kan Testen
Security Testing
Afhankelijk van jouw pakket en wensen kan de test onder andere OWASP Top 10 testen, kwetsbaarheidsanalyse, authenticatietests, autorisatietests, sessiebeveiligingsanalyse, invoervalidatietests, checks op security misconfiguraties en blootstelling van gevoelige data omvatten.


Apparaat:
Desktop
•
Laptop
•
Server
Besturingssysteem:
Windows
•
Linux
Automatische vertaling
V: Wat heb je nodig voordat je begint met de penetration test?
A: Ik heb de target URL/IP, scope van de test, benodigde inloggegevens (indien van toepassing) en bevestiging dat ik toestemming heb om te testen nodig.
Q: Wat kan je testen?
A: Ik kan geautoriseerde websites, webapplicaties, APIs, servers en systemen testen afhankelijk van het gekozen pakket en de afgesproken scope.
Q: Gebruik je Burp Suite?
A: Ja. Ik gebruik mogelijk Burp Suite samen met tools zoals Nmap, OWASP ZAP, Nuclei, Wireshark, Postman en Kali Linux, afhankelijk van het doelwit.
Q: Is dit een kwetsbaarhedenscan of een penetratietest?
A: De service kan automatische kwetsbaarhedenscans omvatten, maar ik voer ook handmatige security tests uit en valideer belangrijke bevindingen waar nodig.
Q: Ontvang ik een security rapport?
A: Ja. Het rapport kan kwetsbaarheden, ernst, bewijs, potentiële impact en aanbevolen herstelstappen bevatten.
Q: Kan ik opnieuw testen nadat kwetsbaarheden zijn verholpen?
A: Ja. Her-testen kan worden inbegrepen bij het toepasselijke pakket om te verifiëren of de gerapporteerde kwetsbaarheden correct zijn aangepakt.
Q: Moet ik inloggegevens aanleveren?
A: Alleen als geauthenticeerde testing vereist is. Inloggegevens moeten via een veilige methode worden verstrekt en alleen voor geautoriseerde testen.
Q: Kan je een live productiewebsite testen?
A: Ja, als jij eigenaar bent van de website of expliciete toestemming hebt en de scope en timing van de test vooraf overeenkomen.
Q: Test je websites of systemen van derden?
A: Nee. Ik test alleen systemen waarvoor de klant de juiste toestemming heeft.
Q: Wat gebeurt er als je een kritieke kwetsbaarheid vindt?
A: Ik documenteer en communiceer de bevinding verantwoord, leg uit wat de potentiële impact is en geef passende hersteladviezen.