Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Penetratietester
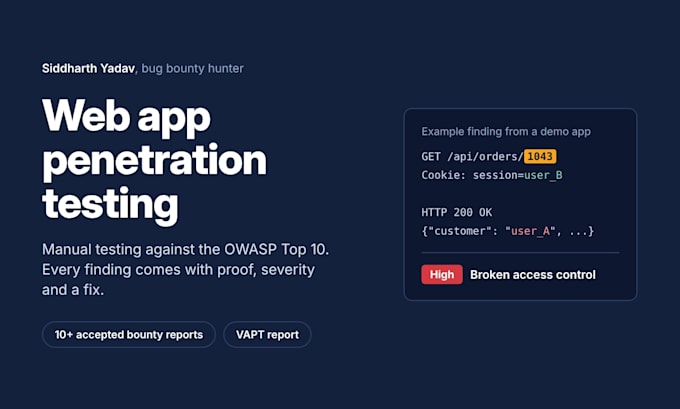
Is jouw website of webapp echt veilig? Ik ben Siddharth, een cybersecurity-specialist en actieve bug-bounty-jager (HackerOne & Bugcrowd) met meer dan 10 geaccepteerde kwetsbaarheidsrapporten, waaronder een opgeloste P2 Account Takeover. Ik vind de fouten die echte aanvallers misbruikten en leg ze in duidelijke taal uit.
WAT IK TEST (OWASP Top 10)
- Authenticatie- en sessiefouten
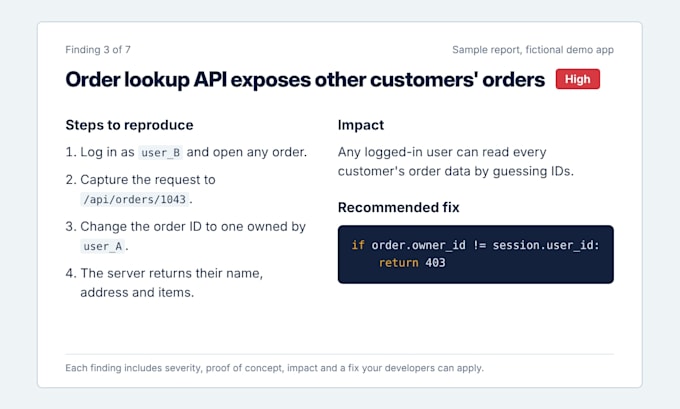
- Gebroken toegangscontrole en IDOR
- Injectie (SQLi, XSS)
- Business logic- en API-issues
- Beveiligingsfouten in configuraties
WAT JE KRIJGT
- Gedetailleerd rapport met ernstscores
- Proof of concept en reproduceerbare stappen
- Duidelijke fix-aanbevelingen voor jouw developers
GEREEDSCHAP: Burp Suite, Kali Linux, handmatig testen
Pakketten
Basic: scan + kort rapport
Standard: handmatig pentest van één webapp
Premium: volwaardige VAPT + API-testing + gratis retest
Testen gebeurt uitsluitend met jouw schriftelijke toestemming, en alle bevindingen blijven vertrouwelijk. Stuur me een bericht voordat je bestelt, zodat we de scope kunnen bevestigen.


Automatische vertaling
Moet ik jou toestemming geven om mijn site te testen?
Ja. Ik test alleen met jouw schriftelijke toestemming en binnen de scope die we afspreken. Ik stuur van tevoren een korte bevestiging.
Verstoort of vertraagt testen mijn website?
Ik vermijd destructieve tests en zware belasting. Als je je zorgen maakt, kan ik een staging-kopie testen in plaats van je live site.
Wat staat er in het rapport?
Elke bevinding gaat vergezeld van een ernstscore, proof of concept, reproduceerbare stappen en een aanbevolen oplossing, geschreven zodat developers er snel mee aan de slag kunnen.
Kun je mobiele apps of netwerken testen?
Deze dienst richt zich op webapplicaties en websites. Stuur eerst een bericht als je iets anders nodig hebt en ik laat je weten of ik kan helpen.