Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Heb je hulp nodig met Splunk SPL, dashboards, alerts, rapporten of datamodellen?
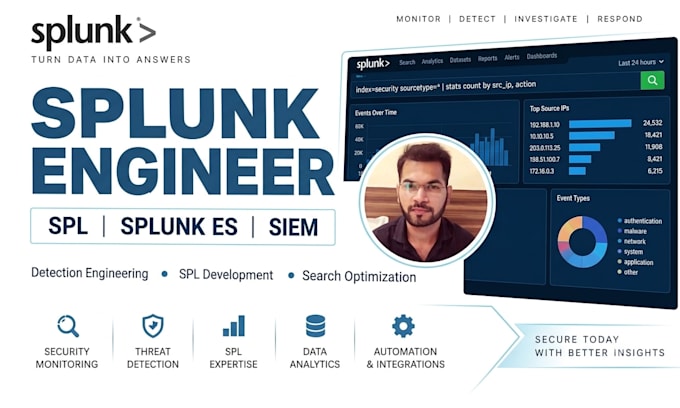
Ik ben een Senior Splunk Engineer met meer dan 10 jaar IT-ervaring en meer dan 8 jaar praktische ervaring met Splunk.
Ik kan je helpen bij het maken, oplossen van problemen en optimaliseren van Splunk searches en het bouwen van praktische monitoring- en beveiligingsoplossingen.
Mijn Splunk-diensten omvatten:
Splunk SPL ontwikkeling en troubleshooting
SPL search optimalisatie en prestatieverbetering
Splunk dashboard creatie en aanpassing
Splunk Enterprise Security (ES) detectie creatie
Ontwikkeling en afstemming van security use-case
Splunk alert creatie en configuratie
Geplande searches en alerts
Rapporten maken en aanpassen
Datamodel creatie en configuratie
tstats en data model-gebaseerde searches
Lookups, joins en subsearches
Veldextractie en datavalidatie
Splunk administratie troubleshooting
REST API en HEC integraties
Jira/Splunk integraties
Python en Shell automatisering
Ik kan werken met:
Splunk Enterprise
Splunk Cloud
Splunk Enterprise Security
SPL
Datamodellen
Lookups
Dashboards
Alerts
Rapporten
Geplande Searches
Automatische vertaling
Welke informatie heb je van mij nodig om te starten?
Geef alsjeblieft je vereisten door, bestaande SPL search indien beschikbaar, voorbeeld events of relevante veldinformatie, verwachte output en je Splunk omgeving/version indien bekend. Voor troubleshooting zijn screenshots of foutmeldingen ook nuttig.
Kun je een Splunk SPL query vanaf nul maken?
Ja. Ik maak SPL searches vanaf nul op basis van jouw monitoring, rapportage, onderzoek, dashboard of security detection vereisten.
Kun je een bestaande Splunk search optimaliseren?
Ja. Ik kan je bestaande SPL bekijken en de structuur, filtering, commands, data-model gebruik en algehele zoek efficiëntie optimaliseren terwijl ik de vereiste output behoud.
Kun je security detections voor Splunk Enterprise Security maken?
Ja. Ik ontwikkel security detectie logica en Splunk ES use cases op basis van jouw wensen en beschikbare log data. Dit kan SPL ontwikkeling, detectie logica, tuning, testen en documentatie omvatten.
Kun je werken met complexe Splunk searches?
Ja. Ik werk met geavanceerde SPL die tstats, data modellen, lookups, subsearches, joins, append, eventstats, streamstats, veldextracties, tijdsgebaseerde logica en zoekoptimalisatie omvatten.
Kun je werken met mijn bestaande Splunk omgeving?
Ja, waar passend. Ik kan de aangeleverde searches, configuraties, screenshots, voorbeeld events en vereisten bekijken. Directe toegang tot een productieomgeving is voor veel taken niet nodig. Toegangsvereisten voor implementatie worden besproken voordat ik begin.