Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Network Penetration Testing | PTES | Nessus Professional
Versterk je netwerkbeveiliging voordat aanvallers zwakke plekken misbruiken.
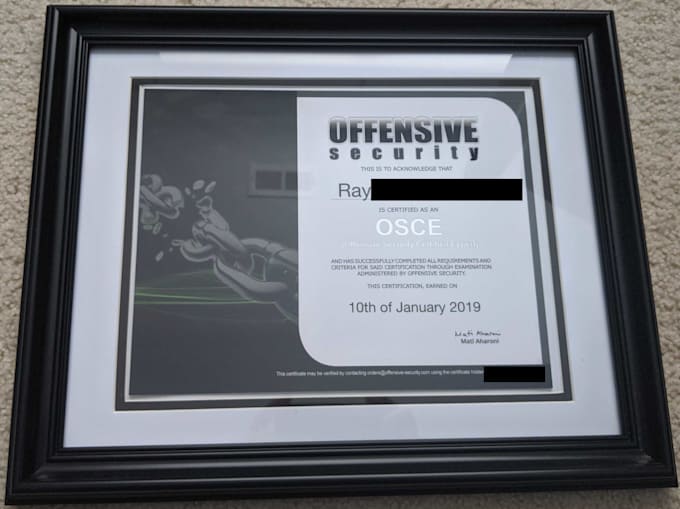
Als een ervaren en gecertificeerde Network Penetration Tester help ik organisaties om beveiligingslekken te identificeren en te verhelpen met behulp van industry-standard methodologieën:
Wat ik voor jou doe
1. Network Reconnaissance & Intelligence Review
2. Volledige poortscanning & service-enumeratie
3. Vulnerability Assessment
4. Handmatige exploitatievalidatie
5. Nessus Professional scan inbegrepen
Je ontvangt een gedetailleerd professioneel rapport met een samenvatting, technische bevindingen en CVSS v3 ernstscore.

Automatische vertaling
Waarom heb ik een netwerkpenetratietest nodig?
Netwerken zijn vaak het eerste toegangspunt voor aanvallers. Pentesting ontdekt blootgestelde services, misconfiguraties, zwakke inloggegevens en routes naar ongeautoriseerde toegang.
Test je zowel interne als externe netwerken?
Ja. Externe tests simuleren echte aanvallers vanaf het internet, terwijl interne tests bedreigingen van gecompromitteerde apparaten of insider-scenario's identificeren.
Zullen mijn systemen of gebruikers downtime ervaren tijdens de test?
Nee. Ik voer niet-disruptieve tests uit, tenzij expliciet goedgekeurd voor stress- of DoS-gerelateerde controles.
Controleer je op kwetsbaarheden zoals verouderde services of zwakke protocollen?
Ja. Ik identificeer verouderde software, onveilige poorten, zwakke encryptie, SMB-fouten en andere exploitabele zwaktes.
Test je netwerkapparaten zoals firewalls, routers en switches?
Ja. Ik evalueer configuraties, toegangscontroles, firmwareproblemen en blootstelling van beheerinterfaces.
Hoe vaak moet ik netwerk pentesting uitvoeren?
Minimaal eens per jaar, of na grote netwerkwijzigingen, nieuwe servers of geïmplementeerde services.
Wat krijg ik nadat het testen is afgerond?
Een gedetailleerd rapport met onder andere: • Beschrijvingen van kwetsbaarheden • Classificatie van ernst • Proof-of-Concept waar nodig • Duidelijke richtlijnen voor herstel
