Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Is je website of API echt veilig of wordt dat alleen maar aangenomen?
Ik ben een student Cyber Security en onafhankelijk security researcher die echte kwetsbaarheden vindt en rapporteert voor mijn werk, niet iemand die een geautomatiseerde scanner gebruikt en dat een "pentest" noemt.
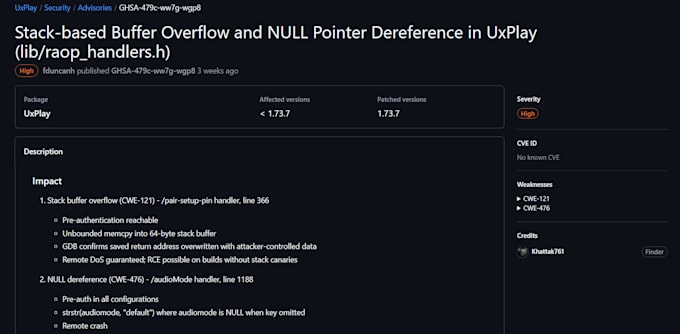
Ik heb een erkende CVE voor een echte kwetsbaarheid die ik heb ontdekt en verantwoordelijk heb gemeld, samen met meerdere gepubliceerde security advisories met hoge ernst voor open-source projecten via gecoördineerde disclosure. Naast mijn onderzoekswerk ben ik lid van een CTF-team dat op #1 staat in Pakistan, met verschillende nationale toernooioverwinningen op zak.
Wat ik aanbied:
Handmatige webapplicatie & API penetratietesten (OWASP Top 10 & API Top 10)
SQL-injectie, XSS, SSRF, IDOR, authenticatie bypass, race conditions, business logic fouten
Duidelijke, praktische rapporten met ernstbeoordelingen (CVSS) en advies voor herstel
Echte handmatige testing, geen gerecyclede geautomatiseerde scan
Ik ben nog vroeg in mijn reis als freelancer hier op Fiverr, maar de vaardigheden achter deze dienst worden bewezen door echte ontdekte kwetsbaarheden, gepubliceerde onderzoeken en consistente resultaten in competitieve security, niet alleen door certificaten of claims.


Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
C/C++
•
JavaScript
•
PHP
•
Python
•
SQL
Apparaat:
Linux
Automatische vertaling
Welke gegevens heb je van mij nodig om aan de slag te gaan?
Alleen de URL/API endpoint die je wilt laten testen, de scope (welke pagina’s/endpoints binnen de scope vallen), en schriftelijke toestemming om te testen als het niet jouw eigen domein is.
Is dit een handmatige test of gewoon een geautomatiseerde scan?
Mijn testing is handmatig, ondersteund door tools zoals Burp Suite en OWASP ZAP voor uitgebreide coverage, niet een ruwe scanner rapport zonder menselijke review.
Heb ik technische kennis nodig om het rapport te begrijpen?
Nee. Elk rapport bevat een duidelijke samenvatting met ernstbeoordelingen, plus technische details en stappen voor herstel die je dev-team direct kan uitvoeren.
Heeft testen invloed op mijn live website of veroorzaakt het downtime?
Ik test zorgvuldig binnen de afgesproken scope om verstoring te voorkomen, maar voor productie systemen raad ik aan te testen op staging waar mogelijk, of plannen tijdens rustige uren.
Tekent u een NDA?
Ja, ik onderteken graag een NDA voordat ik begin, als je dat nodig hebt.
Wat gebeurt er als je kritieke kwetsbaarheden vindt?
Ik meld kritieke/hoge ernst bevindingen meteen, in plaats van te wachten op de uiteindelijke oplevering, zodat je meteen kunt beginnen met herstel.