Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Web-, mobiel-, blockchain- en AI-productontwikkeling
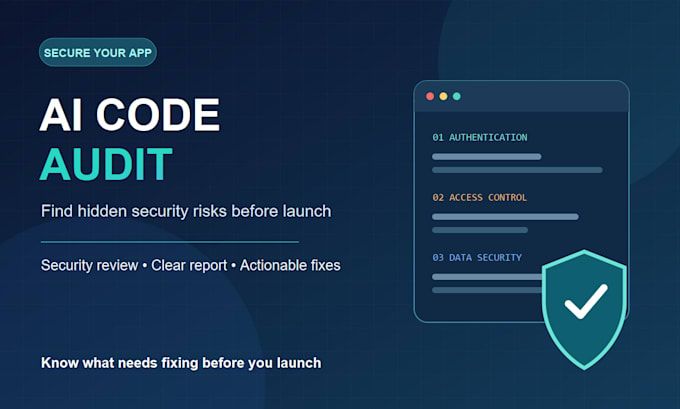
AI-gegenereerde code kan eruitzien alsof hij klaar is voor lancering, maar verborgen beveiligings- en betrouwbaarheidrisico’s bevatten. Ik beoordeel web-app-code van Cursor, Claude Code, Lovable, Bolt, Replit of elke andere workflow en zet bevindingen om in een duidelijk actieplan.
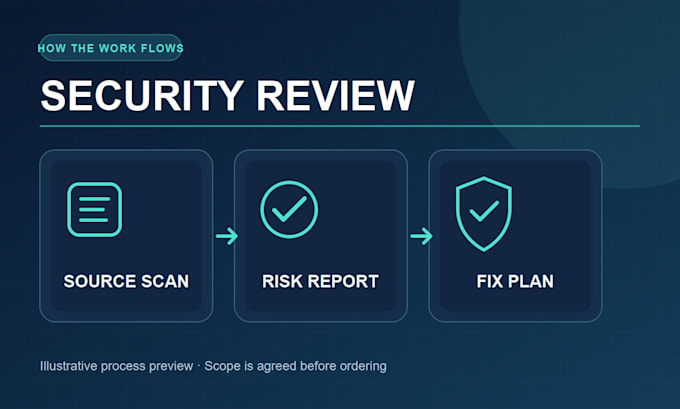
Ik controleer authenticatie en toegangscontrole, blootgestelde geheimen, inputvalidatie, injectierisico’s, database-machtigingen, dependencies, configuratie en onderhoudbaarheid. Elke bevinding bevat ernst, bestandslocatie, impact en een praktische aanbeveling. Handmatige beoordeling wordt ondersteund door passende hulpmiddelen.
Quick Scan dekt tot 15 bestanden en kritieke/hoog risico’s. Full Audit dekt tot 50 bestanden met een PDF-rapport gerangschikt op ernst. Audit + Fixes dekt tot 100 bestanden, losst op tot 10 afgesproken bevindingen en hercontroleert ze. Elk pakket bevat een live walkthrough van bevindingen: 30 minuten voor Quick Scan en Full Audit, 60 minuten voor Audit + Fixes. Bestandsaantallen verwijzen naar brondossiers; we stemmen de repo-scope af voordat je bestelt.
SPARK+ Technologies brengt meer dan 8 jaar ervaring in softwarelevering. Stuur me een bericht met jouw stack, de grootte van de repository en jouw belangrijkste zorg, zodat ik het juiste pakket en de planning kan bevestigen.
Ontwikkelingstechnologie:
TypeScript
Automatische vertaling
Heb je toegang nodig tot mijn privé repository?
Een leesrechten-repository-uitnodiging of een code-archief is genoeg. We stemmen toegang en scope af in Fiverr-berichten voor je bestelt.
Wat zit er bij Audit + Fixes inbegrepen?
Het omvat de volledige audit, code-wijzigingen voor tot 10 afgesproken bevindingen en een hercontrole van die fixes. Als de scope groter is, stel ik vooraf een aparte offerte voor voordat het werk begint.
Kun je een project auditen gebouwd met Cursor, Lovable of Bolt?
Ja, als je de geëxporteerde broncode of repository kunt delen. Laat me het framework, het geschatte aantal bronbestanden en eventuele deployment- of toegangsproblemen weten.
Wat als de audit geen kritische issues vindt?
Je ontvangt nog steeds het afgesproken bevindingenrapport. Ik documenteer de uitgevoerde checks, eventuele lage-ernst risico’s en praktische verbeteringen; een scoped review garandeert niet dat software riskfree is.