Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD


Automatische vertaling
Is je WordPress site gehackt? Japanse of pharma spam pagina's in Google, bezoekers doorgestuurd naar andere sites, een browserwaarschuwing, of is je host het account geschorst?
Wij zijn een WordPress bureau met 8 jaar ervaring en meer dan 300 klantbeoordelingen (98% positief). Het verwijderen van geïnfecteerde bestanden is het makkelijke deel. Wat echt belangrijk is, is uitzoeken hoe ze binnenkwamen - en dat afsluiten - zodat dezelfde aanval niet twee keer lukt.
Wat je krijgt:
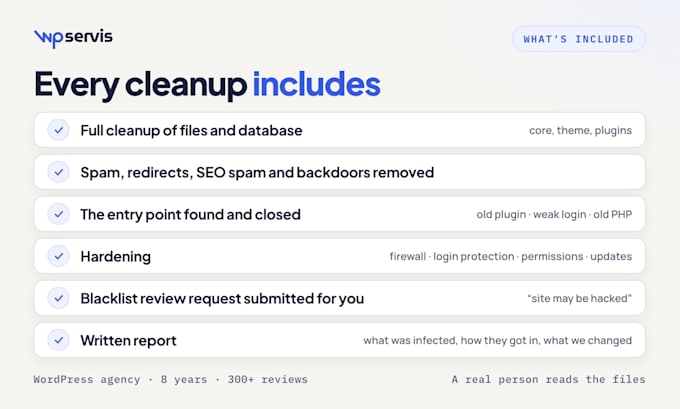
Handmatige schoonmaak van core, thema en plugin bestanden plus de database - geen geautomatiseerde shortcuts
Backdoors, redirects, Japanse/pharma SEO spam en onbekende admin gebruikers verwijderd
Het toegangspunt gevonden en gerepareerd - verouderde plugin, zwakke login, oude PHP
Versterking: firewall, login bescherming, bestandsrechten, updates
Blacklist verwijdering en herstel van hosting schorsing
Bewijs van schoonmaakrapport: wat was geïnfecteerd, hoe ze binnenkwamen, wat we hebben aangepast
We werken met een volledige backup, zodat je pagina's, producten en bestellingen blijven zoals ze zijn. Standaard en Premium omvatten een 30-dagen her-schoonmaak als hetzelfde toegangspunt wordt gebruikt.
Stuur ons je URL voor je bestelt. We controleren het gratis en vertellen je eerlijk waar je mee te maken hebt.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
WordPress and WooCommerce experts, speed, security, fixes, maintenance
Talen
Automatische vertaling
Automatische vertaling
Verlies ik mijn content, producten of bestellingen?
Nee. We maken een volledige backup voordat we beginnen en verwijderen geïnfecteerde code uit je bestaande bestanden en database - we wissen en installeren je site niet opnieuw. Als een bestand niet te repareren is, vervangen we het door het schone originele, zodat je pagina's, producten en bestellingen onaangeroerd blijven.
Toont Google een waarschuwing voor gehackte site naast mijn resultaat. Wat nu?
Dat label blijft totdat Google de site opnieuw crawlt en schoon is. We reinigen de site, verwijderen de spam pagina's, en dienen de reviewaanvraag in Search Console in. Google controleert meestal binnen een paar dagen en verwijdert de waarschuwing zodra de site schoon is - de timing ligt bij hen, niet bij ons.
Welke toegang heb je nodig?
Hosting toegang - cPanel, SFTP of SSH - plus een WordPress beheerder account. Malware verbergt zich in bestanden die WordPress admin niet kan zien, dus alleen een WordPress login is niet genoeg voor een echte cleanup. Verander alle wachtwoorden zodra we klaar zijn.
Mijn host heeft het account geschorst. Kun je nog inloggen?
Meestal wel. De meeste hosts laten FTP, SSH of het controlepaneel bereikbaar terwijl de site offline is, en ze herstellen de toegang als je aangeeft dat een cleanup bezig is. We sturen je het cleanup rapport door zodat je het aan je host kunt doorgeven - dat document zorgt voor het opheffen van de schorsing.
Mijn site is Joomla, PrestaShop of plain PHP, niet WordPress. Kun je helpen?
Ja, wij reinigen die ook - Joomla en aangepaste PHP sites zijn voor ons reguliere werkzaamheden. Deze gig is geprijsd voor WordPress, dus stuur ons de URL en we sturen een aangepaste offerte met de juiste scope en prijs.
Hoe voorkom ik dat het opnieuw gebeurt?
Eerlijk gezegd: niemand kan beloven dat een site nooit meer gehackt wordt. Wat we wel kunnen doen, is het gat dat werd gebruikt vinden, dichtmaken, elke backdoor verwijderen die we vinden, alles updaten, en een firewall en login bescherming toevoegen. De meeste herinfecties gebeuren omdat het toegangspunt nooit is gevonden.
Wat als de site meteen na jouw werk opnieuw geïnfecteerd raakt?
Bij Standaard en Premium: als de site binnen 30 dagen na levering opnieuw geïnfecteerd wordt via hetzelfde toegangspunt, reinigen we het gratis opnieuw. Een nieuwe, ongerelateerde aanval is een nieuwe klus. Basic is alleen een cleanup en omvat geen her-schoonmaak, kies dus voor Standaard als je het gat dicht wilt hebben.
Hoe snel kun jij beginnen?
We reageren binnen één werkdag en beginnen meestal dezelfde dag bij Premium. Als de site door je host is geschorst of actief bezoekers doorverwijst, vermeld dat dan in het eerste bericht - wij zetten die vooraan in de rij.