Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
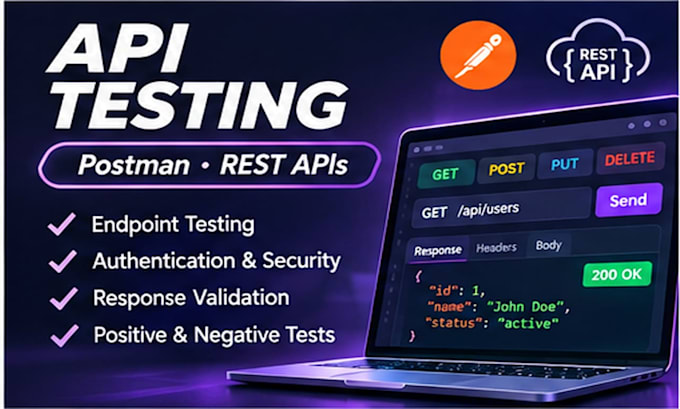
Geeft jouw API de juiste antwoorden terug, handelt het ongeldige verzoeken af en afdwingt het verwachte toegangsbeleid?
Ik bied gestructureerde REST API-testen aan om functionele problemen te identificeren voordat ze jouw applicatie of gebruikers beïnvloeden.
Ik ben een QA-engineer met ongeveer een jaar professionele ervaring, waaronder API-testing met Postman, Swagger/OpenAPI-documentatie en gerelateerde QA-tools.
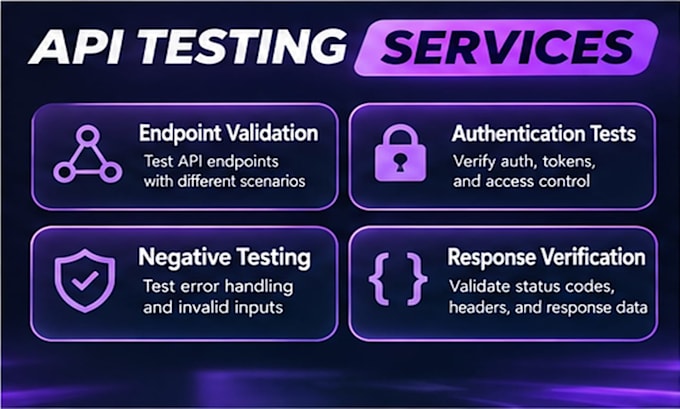
Mijn API-testingdiensten omvatten:
Wat je ontvangt:
Ik richt me op praktische functionele testing, duidelijke documentatie en concrete bevindingen.
Neem vóór het bestellen contact met mij op met jouw API-documentatie, het aantal endpoints, authenticatie-eisen en testomgeving zodat ik de scope en toegangsvereisten kan bevestigen.
Testapplicatie:
Software
Ontwikkelingstechnologie:
C#
•
Java
•
NoSQL
•
Swift
•
Unity
Apparaat:
PC
Automatische vertaling
Welke informatie heb je nodig om te starten?
Jouw API-basiss URL, Swagger/OpenAPI-documentatie of endpoint-lijst, verwachte reacties en geautoriseerde testtoegang.
Welke hulpmiddelen gebruik je?
Voornamelijk Postman en Swagger/OpenAPI-documentatie. Ik heb ook ervaring met Burp Suite voor verzoekinspectie.
Wat zal ik ontvangen?
Een Postman-collectie, uitvoeringresultaten, gedocumenteerde defects en een samenvatting van de geteste endpoints en scenarios.
Kun je geauthenticeerde APIs testen?
Ja, voor ondersteunde authenticatiemethoden en met geschikte geautoriseerde testtoegang. Complexe identity-provider-sets vereisen een haalbaarheidsbeoordeling.
Voer je ook security testing uit?
Deze dienst omvat basisnegatieve, authenticatie- en autorisatie-gedragingcontroles. Het bevat geen uitgebreide penetratietest of beveiligingsaudit.
Wat is uitgesloten?
Load-/prestatietests, infrastructuuraudits, API-ontwikkeling, productie-destructieve tests en complex exploit-onderzoek vallen buiten de dienst.
Hoe werken revisies?
Wijzigingen dekken correcties of verduidelijking van bevindingen en tests binnen de oorspronkelijke scope. Nieuwe endpoints of vereisten betekenen extra werk.
Kun je documentatie leveren?
Ja. Rapporten bevatten endpointdekking, testresultaten, reproduceerbare stappen en relevante bewijsvoering van responses.