Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cloud Native Security en DevSecOps engineer, Kubernetes CI CD AI Safety
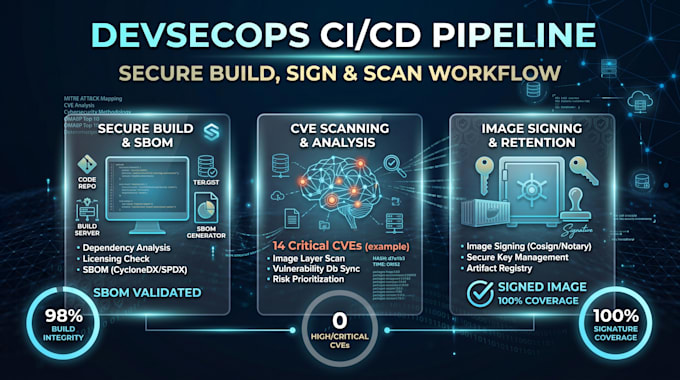
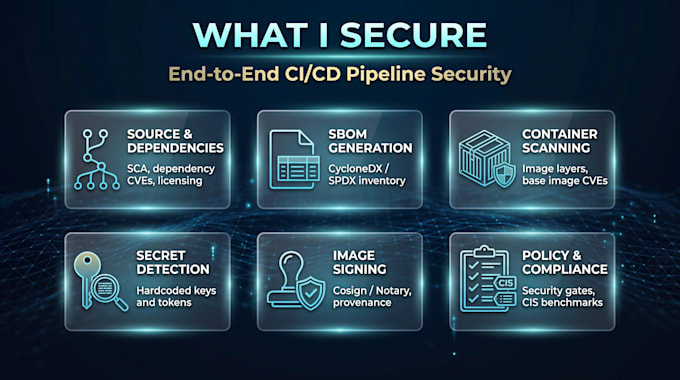
Heb je een DevSecOps CI/CD-pipeline nodig die supply-chain aanvallen VÓÓR ze in productie komen, detecteert? Ik bouw het voor je.
Ik lever een productieklare GitHub Actions-pipeline die:
Elke container image ondertekent met Sigstore Cosign (keyless, geen langdurige sleutels)
Dubbele SPDX + CycloneDX SBOMs genereert (Syft)
Vulnerabele images blokkeert via Grype / Trivy CVE-gates
Ondertekeningsverificatie afdwingt bij Kubernetes admission (Kyverno)
SLSA Level 3 build provenance produceert
Werkende demo: ondertekend toegelaten, gemanipuleerd geweigerd
WAAROM IK:
Een volledige SLSA Level 3 supply-chain platform gebouwd (openbaar op GitHub)
Onderzoeksachtergrond in cloud-native security en detection engineering
BS-scriptie over adaptive IDS onder IEEE-review
Praktijkervaring met Kubernetes, eBPF, Cosign, Kyverno, OWASP-standaarden
TECH STACK:
GitHub Actions, GitLab CI, Jenkins, Docker, Kubernetes (EKS / k3s / kind), Helm, Cosign, Fulcio, Rekor, Syft, Grype, Trivy, Kyverno, SLSA v1.0
JIJ KRIJGT:
Compleet CI/CD-workflowbestanden (gecommit naar je repo)
Ondertekende en gescande container images bij elke push
SBOM-artifacts (SPDX + CycloneDX)
Kyverno admission policies (optioneel)
Volledige setup-documentatie + gratis revisie
Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
CloudFormation
Frameworks:
Npm
•
Terraform
•
Ansible
•
Pop
•
Crossplane
Programmeertaal:
Java
•
JavaScript
•
Perl
•
Python
Expertise:
Installatie
•
Ontwikkeling
•
Configuratie
Automatische vertaling
Welke CI/CD platforms ondersteun je?
Ik werk met GitHub Actions, GitLab CI/CD, Jenkins, AWS CodePipeline en Azure DevOps. GitHub Actions is het meest populair en wordt aanbevolen voor de meeste projecten.
Welke programmeertalen ondersteunen jullie?
Mijn pipelines ondersteunen alle belangrijke talen, waaronder Python, JavaScript/Node.js, Java, Go, PHP, Ruby en .NET. De security scanning werkt met elke taal.
Moet ik je toegang geven tot mijn repository?
Ja, ik heb collaborator toegang nodig om de pipeline op te zetten. Ik respecteer je code privacy en onderteken NDA's indien nodig.
Kun je integreren met mijn bestaande AWS-infrastructuur?
Absoluut! Ik ben gespecialiseerd in AWS en kan integreren met EC2, ECS, EKS, Lambda, S3 en andere services die je al gebruikt.
Wat als ik na de bevalling wijzigingen wil aanbrengen?
Elk pakket bevat revisies. Ik bied ook 30 dagen support met het Premium pakket. Voor doorlopende behoeften kunnen we een onderhoudsregeling bespreken.
Hoe veilig is de pipeline zelf?
Ik volg security best practices, waaronder versleutelde secrets, least-privilege IAM-rollen en geen hardcoded credentials. Je pipeline is zo veilig als wat het beschermt.