Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Security engineer
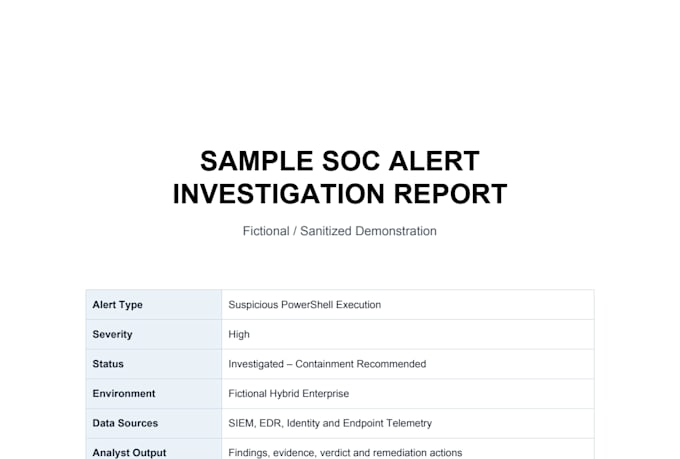
Ik bied praktische SOC alert onderzoek en security log analyse om verdachte activiteiten te identificeren.
Met 1,6 jaar ervaring in SOC onderzoek ik security alerts, koppel logs en IOCs, voer threat hunting uit en geef praktische aanbevelingen voor containment en remediation.
### Alerts & Onderzoeken
Phishing en kwaadaardige e-mail alerts
Malware en endpoint security alerts
Credential compromise en verdachte authenticatie
Account overname en MFA-gerelateerde activiteiten
Brute-force en credential-stuffing activiteiten
IOC onderzoek en threat hunting
Verdachte processen en command execution
Web exploitatie en WAF alerts
Firewall en netwerk security alerts
Misbruik van privileges en verdachte account activiteiten
### Tools
SIEM: Datadog, Splunk, Microsoft Sentinel, Kibana
EDR: CrowdStrike, Microsoft Defender
Firewall: Palo Alto, FortiGate
WAF/Proxy: Imperva, Bluecoat
E-mail Security: Microsoft Defender for Office 365, Symantec
Cloud/Identiteit: Azure, Entra ID, OCI
Netwerk: HAProxy
### Wat je ontvangt
Alert triage en onderzoek
Log- en IOC-koppeling
Threat-hunting bevindingen
Samenvatting van het onderzoek
Aanbevelingen voor containment en remediation
Relevante indicatoren en bewijs