Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Fullstack Lead Developer met 8 jaar ervaring
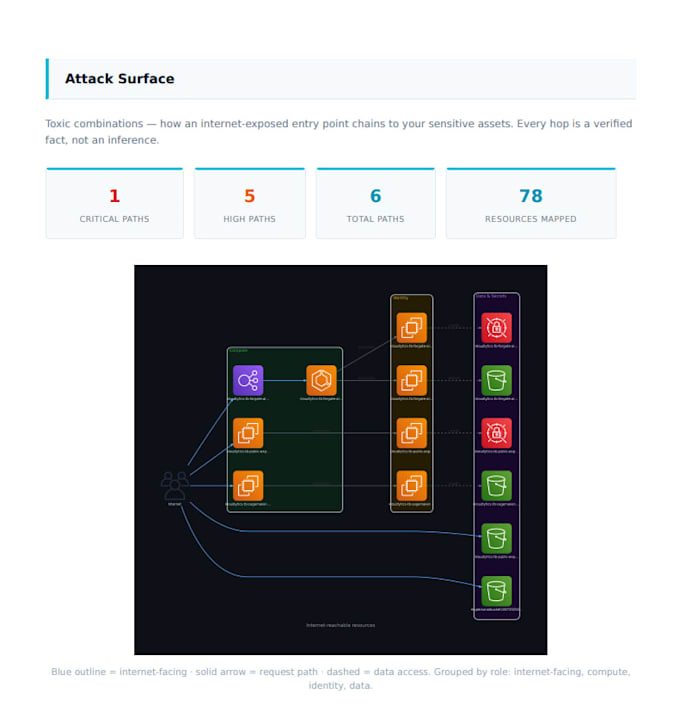
Hoi, ik kan je snel rapport geven over je AWS-infrastructuur. Meer dan 200 beveiligingscontroles over 36+ AWS-diensten, inclusief Bedrock en SageMaker, met attack-surface mapping en een posture score.
Ik heb geen schrijfrechten nodig op je AWS-account. Je hoeft alleen een read-only rol aan te maken waarvoor ik een cloud formation template zal leveren.
Het cloud formation template is transparant en je kunt precies zien welke permissies ik nodig heb.
Neem contact op en laten we je cloud beveiligen!!!!


Cloudprovider:
Amazon Web Services
Expertise:
Configuratie
•
Prestaties
Cloud computing resource:
ELB
•
Route53
•
VPC
•
Beveiligingsgroepen
•
DNS
Automatische vertaling
Welke AWS-permissies zijn nodig?
Alleen leesrechten via IAM. We gebruiken AWS beheerde policies (SecurityAudit, ReadOnlyAccess) die gericht zijn op de diensten die we analyseren. Ik vraag nooit schrijfrechten aan.
Hoe werkt cross-account toegang?
Je maakt een IAM-rol aan in je AWS-account met een trust policy die mijn AWS-account toestaat om die rol over te nemen. De rol vereist een unieke externe ID die wij genereren — dit voorkomt confused deputy attacks waarbij een andere AWS-klant AWS kan misleiden om toegang te krijgen.
Wordt er iets geïnstalleerd in mijn omgeving?
Nee. Het is volledig agentless. We verbinden met je account via de AWS API met behulp van de STS AssumeRole API. Er wordt niets geïnstalleerd, gedeployed of uitgevoerd binnen je AWS-account.
Hoe lang zijn de credentials geldig?
We gebruiken STS AssumeRole om korte termijn credentials te genereren voor elke scan. Deze credentials verlopen automatisch en worden nooit langdurig opgeslagen.