Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
De ultieme plek voor enterprise networking en waterdichte cybersecurity
Gig Beschrijving
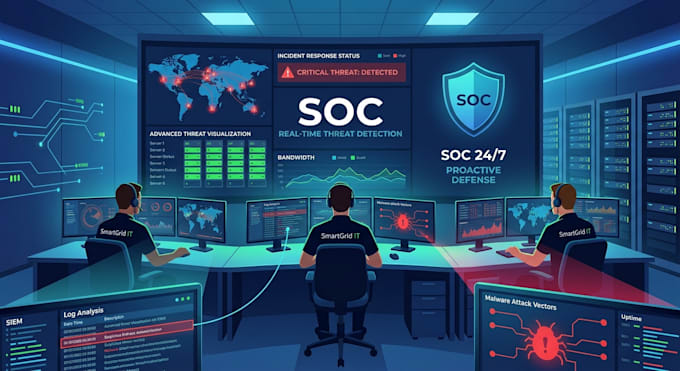
Zorg voor 100% netwerk uptime en proactieve dreigingsbescherming met op maat gemaakte NOC (Network Operations) en SOC (Security Operations) diensten.
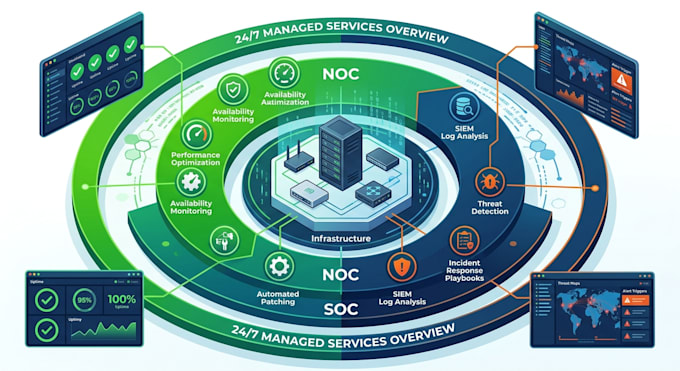
Bij SmartGrid IT ontwerpen, implementeren en beheren we op maat gemaakte NOC/SOC-oplossingen om de systeemgezondheid te monitoren, cyberdreigingen in realtime te detecteren en je bedrijf 24/7 soepel te laten draaien.
Wat wij bieden
Waarom voor ons kiezen?
Neem contact met ons op voordat je bestelt, zodat we een oplossing kunnen aanpassen aan jouw omgeving!
Softwaretype:
Werkruimte
•
CRM
•
•
VPN
Automatische vertaling
V: Wat is het verschil tussen NOC en SOC diensten?
NOC richt zich op infrastructuurprestaties, netwerk uptime en beschikbaarheid. SOC focust strikt op cybersecurity, SIEM loganalyse, realtime dreigingsdetectie en incidentrespons.
V: Welke SIEM- en monitoringtools ondersteun je?
We werken met toonaangevende platforms uit de industrie, waaronder Wazuh, Elastic Stack (ELK), Splunk, Microsoft Sentinel, PRTG, Zabbix, Nagios en Datadog.
V: Hoe werkt het 30-dagen managed pakket?
We bieden continue 24/7 monitoring, bekijken dagelijks systeemlogs, onderzoeken alerts, passen kritieke security patches toe en leveren uitgebreide maandelijkse rapporten over prestaties en dreigingen.
V: Hoe informeren we je en hoe gaan we om met incidenten wanneer er een probleem is?
We configureren realtime geautomatiseerde alerts (E-mail, Slack of Teams) en volgen afgesproken standaard operationele procedures (SOPs) om het probleem direct op te lossen of het onmiddellijk door te escaleren naar jouw team.