Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Gecertificeerde DevOps en DevSecOps engineer
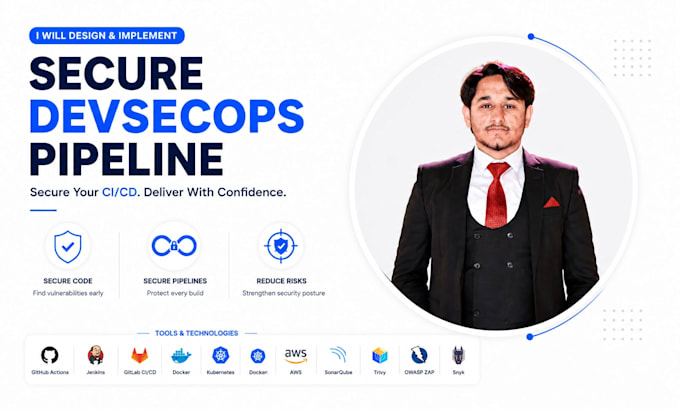
Ik ontwerp en implementeer een veilige DevSecOps pipeline die security direct integreert in je CI/CD workflow, zodat je kwetsbaarheden vroeg kunt opsporen en security checks kunt automatiseren tijdens de hele software delivery lifecycle.
Of je nu GitHub Actions, Jenkins, GitLab CI/CD of cloud-native oplossingen gebruikt, ik help je je ontwikkel- en deploymentproces te beveiligen met industry best practices.
Inbegrepen diensten
Ondersteunde technologieën:
GitHub Actions | Jenkins | GitLab CI/CD | Docker | Kubernetes | AWS | SonarQube | Trivy | OWASP ZAP | Snyk
Voordelen
Neem contact met mij op voordat je een bestelling plaatst om je wensen te bespreken.
Tools:
Docker
•
GitLab
•
GitHub
•
CircleCI
•
CloudFormation
Framework:
Npm
•
Terraform
•
Ansible
•
Chef
•
Crossplane
Programmeertaal:
Bash
•
Python
•
PowerShell
Expertise:
Installatie
•
Migratie
•
Debuggen
Automatische vertaling
Welke CI/CD tools ondersteun je?
GitHub Actions, Jenkins, GitLab CI/CD, Azure DevOps en andere populaire CI/CD-platforms.
Kun je SAST- en DAST-tools integreren?
Ja. Ik kan tools zoals SonarQube, Trivy, OWASP ZAP, Snyk en vergelijkbare oplossingen integreren, afhankelijk van jouw wensen.
Werk je met Kubernetes-beveiliging?
Ja. Ik help bij het beveiligen van Kubernetes-implementaties, containerimages en CI/CD-workflows.
Kun je mijn bestaande pipeline controleren?
Absoluut. Ik kan je huidige pipeline beoordelen, risico's identificeren en aanbevelingen doen of fixes doorvoeren.
