Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Automatische vertaling
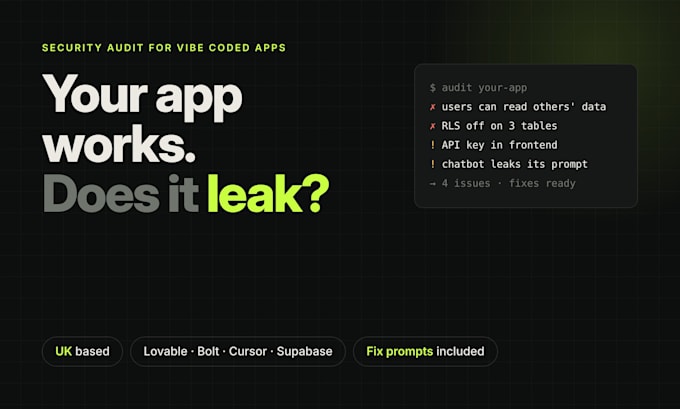
Heb je een app gebouwd met Lovable, Bolt, Cursor, Replit of v0? Waarschijnlijk werkt het. Waarschijnlijk lekt het ook.
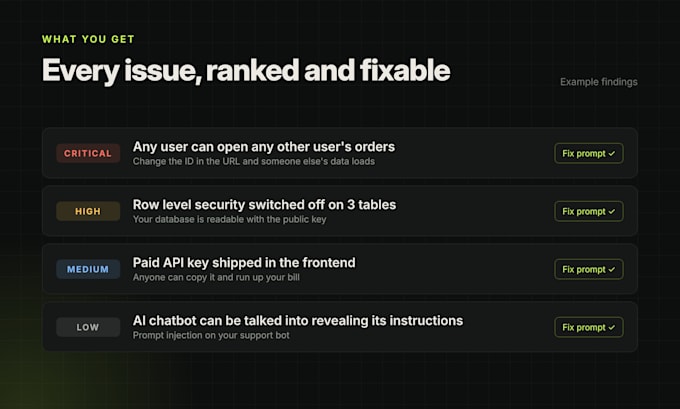
AI-codeerhulpmiddelen leveren snel op en vergeten beveiliging. Ik zie telkens dezelfde problemen:
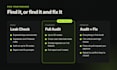
Ik vind deze problemen, laat precies zien hoe elk probleem uitgebuit kan worden en leg de oplossing in duidelijke taal uit. In het toppakket los ik ze voor je op.
Waarom ik
Wat je krijgt
Ik test alleen apps die jij bezit of waarvoor je toestemming hebt om te testen.
Stuur me je stack voordat je bestelt en ik vertel je wat ik zou controleren.
UK developer, I find the security holes in vibe coded apps
Talen
Automatische vertaling
Automatische vertaling
Kan ik je berichten in mijn eigen taal sturen?
Ja. Schrijf in elke taal en ik antwoord in jouw taal met vertaaldiensten. Het rapport is standaard in het Engels en ik kan de samenvatting vertalen als je dat wilt.
Wat heb je van me nodig?
Jouw live app-URL, leesrechten tot jouw GitHub-repo en twee testaccounts zodat ik kan controleren of één gebruiker de gegevens van een andere kan zien. Ik kan alleen vanaf de URL testen, maar het repo maakt de audit veel grondiger.
Verstoort testen mijn live app?
Nee. Ik voer geen load-tests uit, wijzig geen gegevens en verander nichts aan jouw live app. Bij het Audit + Fix-pakket gaan alle fixes via een pull request die jij bekijkt voordat er iets wordt samengevoegd.
Is mijn app niet gebouwd met Lovable. Kun je toch helpen?
Ja. Als het gebouwd is op Next.js, React, Node, Supabase, Firebase of Postgres kan ik het auditen, hoe het ook gemaakt is.
Wat als ik niets vind?
Je krijgt nog steeds een rapport te zien met alles wat ik heb gecontroleerd en wat is geslaagd. Handig om te laten zien als je lanceert, geld ophaalt of klanten aan boord haalt.
Blijft mijn code privé?
Ja. Ik gebruik het alleen voor jouw audit en ik haal mijn toegang weer weg zodra de opdracht is geleverd. Ik onderteken graag een NDA als je die nodig hebt.
Kun je de issues ook oplossen?
Ja. Kies Audit + Fix, of voeg de Fix één issue extra toe aan elk pakket.