Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity CV en Carrière ondersteuning SOC GRC TPRM
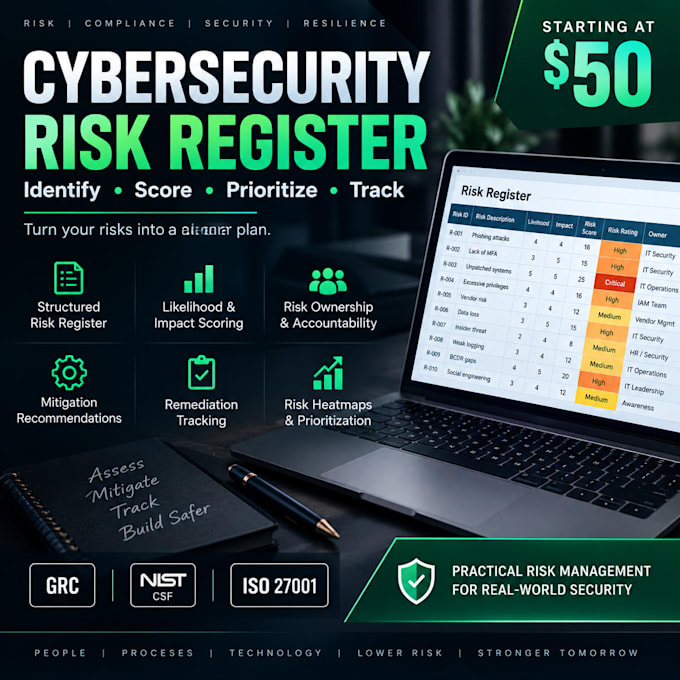
Ik help bedrijven en teams om cybersecurity risico's te organiseren in een duidelijk, gestructureerd risico register.
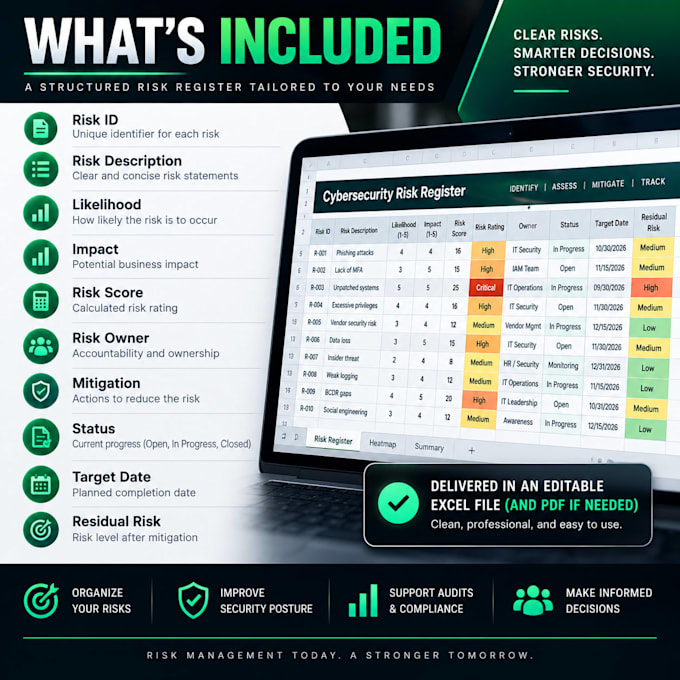
Een risico register helpt je te begrijpen wat er mis kan gaan, hoe ernstig elk risico is, wie de eigenaar is en wat er gedaan moet worden.
Ik kan een cybersecurity risico register maken of verbeteren dat onder andere bevat:
Deze dienst kan GRC, cybersecurity assessments, interne audits, vendor risk reviews, ISO 27001 voorbereiding, NIST-gebaseerd risk management en algemene security planning ondersteunen.
Ik richt me op praktische documentatie die gemakkelijk te begrijpen is voor zowel technische als niet-technische stakeholders.
Deze dienst ondersteunt risk documentatie en analyse en vervangt geen juridisch, regelgevend of formeel auditadvies.


Automatische vertaling
Kun je een risico register vanaf nul opbouwen?
Ja. Als je je omgeving, systemen, risico's of assessment bevindingen aanlevert, kan ik ze organiseren in een gestructureerd risico register.
Kun je een bestaand risico register verbeteren?
Ja. Ik kan risico-uitspraken, scores, eigenaars, mitigatieacties, status tracking en de algehele structuur verbeteren.
Ondersteunt dit framework zoals?
Het register kan algemene GRC-werkzaamheden ondersteunen en frameworks zoals NIST CSF en ISO 27001.
Garandeer je compliance of audit success?
Nee. Dit is een dienst voor documentatie en risk management ondersteuning. Het garandeert geen certificering, compliance of auditresultaten.