Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity CV en Carrière ondersteuning SOC GRC TPRM
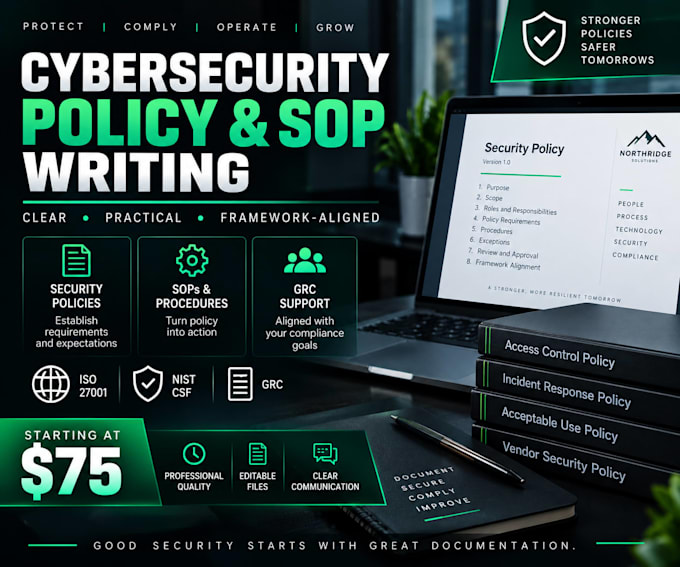
Ik help startups, kleine bedrijven en teams bij het maken van duidelijke cybersecurity policies en SOPs die praktisch, professioneel en makkelijk te volgen zijn.
Ik kan een bestaand beleid beoordelen en verbeteren of een nieuw beleid opstellen op basis van jouw omgeving, bedrijfsbehoeften en gekozen framework.
Documenten kunnen betrekking hebben op gebieden zoals:
Ik kan de structuur van het document ook afstemmen op frameworks zoals ISO 27001, NIST CSF en algemene GRC-vereisten.
Mijn focus ligt op duidelijke verantwoordelijkheden, consistente procedures en documentatie die zowel technische als niet-technische stakeholders kunnen begrijpen.
Deze dienst ondersteunt security documentatie en voorbereiding op compliance. Het geeft geen juridisch advies of garanties op certificering of auditresultaten.


Type bedrijf:
Start-ups
•
MKB-bedrijven
Type dienst:
Overige
Automatische vertaling
Kun je een security beleid vanaf nul maken?
Ja. Jij levert de bedrijfscontext, systemen, vereisten en framework, en ik kan een gestructureerd beleid opstellen op basis van die informatie.
Kun je een bestaand beleid verbeteren?
Ja. Ik kan de structuur, duidelijkheid, verantwoordelijkheden, controle taal, opmaak en algehele bruikbaarheid verbeteren.
Met welke soorten security policies kan ik je helpen?
Voorbeelden zijn toegangscontrole, acceptabel gebruik, incident response, authenticatie, remote access, data bescherming, vendor security, backup en recovery, en gerelateerde cybersecurity policies.
Wat is het verschil tussen een beleid en een SOP?
Een beleid legt uit wat de organisatie vereist en waarom. Een SOP beschrijft de stapsgewijze procedure om die vereisten uit te voeren.
Garanderen deze documenten ISO 27001 of andere compliance?
Nee. De documenten kunnen ondersteuning bieden bij compliance voorbereiding en framework afstemming, maar garanderen geen certificering, wettelijke naleving of auditresultaten.