Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
The Cyber Friend, waar je op ons kunt vertrouwen met je security
Sam is geselecteerd door het team van Fiverr Pro vanwege diens expertise.
Gescreend voor
Cyberbeveiliging
Vetted Pro
De meeste tabletop-oefeningen zijn checkbox-theater. Een facilitator leest uit een script, leiders knikken mee, en het rapport gaat in een map die niemand meer opent.
Dit is niet dat.
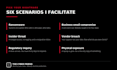
Ik bouw het scenario rondom jouw daadwerkelijke blootstelling. Ransomware als downtime je zou beëindigen. Insider threat als privileged access je zorgen baart. Vendor breach als je supply chain de zwakke schakel is. Regulatory inquiry als er een audit aankomt.
Elke oefening bevat:
Dit voldoet aan HIPAA 164.308(a)(7), het incident response domein van de CMMC Level 2, en NIST CSF RS.RP. Wanneer je verzekeraar vraagt of je je plan hebt getest, is dit het document dat het antwoord geeft.
Er gaat niets mis en niemand raakt productie aan. Je team neemt beslissingen in een kamer en ontdekt waar het plan faalt terwijl het nog goedkoop is om erachter te komen.
Stuur me een bericht met je branche en wat de drijfveer is, en ik vertel je welk scenario past.



Expertise:
Bewustzijn
•
Gap-analyse
•
Risico inschatting
Technologie:
Cloud - IaaS
•
E-maildiensten
•
Fysiek
•
SaaS
•
Databases
Automatische vertaling
Voor wie is dit?
Elke organisatie die haar incident response plan wil testen, aan een compliance-eis wil voldoen, of leiderschap wil voorbereiden op een echt incident.
Welke scenario's kunnen we uitvoeren?
Ransomware, insider threat, breach door derden of leveranciers, regelgevingsonderzoek, business email compromise, datadiefstal en fysieke beveiligingsincidenten. We kiezen samen het scenario op basis van jouw branche, je daadwerkelijke blootstelling en wat je auditor of verzekeraar gedocumenteerd wil zien.
Hoe lang duurt de oefening zelf?
De gefaciliteerde sessie duurt 2 uur. Plan nog eens 30 tot 45 minuten voor een kick-off call om het scenario te bepalen, en nog eens 30 minuten na de oefening voor een directe hot-wash debrief.
Voldoet dit aan onze compliance-eis?
Het valt onder HIPAA 164.308(a)(7), het incident response domein van CMMC Level 2, en NIST CSF RS.RP. Je krijgt schriftelijke documentatie die laat zien dat de oefening heeft plaatsgevonden, wat naar boven kwam, en wat je eraan doet.
Heeft u toegang nodig tot onze systemen?
Nee. Niets gaat uit, en niemand raakt de productie aan. Dit is een begeleide discussie. Jouw team neemt beslissingen in een kamer, en wij documenteren waar het plan faalt.
Wie moet er in de kamer zijn?
Degene die tijdens een incident daadwerkelijk de beslissingen neemt. Eigenaar of leidinggevende, IT-leider of provider, en iedereen die verantwoordelijk is voor legal, HR of communicatie. Zes tot tien mensen werken het beste. Meer dan twaalf en de stillere stemmen stoppen met praten.


