Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
The Cyber Friend, waar je op ons kunt vertrouwen met je security
Sam is geselecteerd door het team van Fiverr Pro vanwege diens expertise.
Gescreend voor
Cyberbeveiliging
Vetted Pro
Je PTIN verloopt op 31 december. Verlenging betekent dat je op formulier W-12 bevestigt dat je bedrijf een schriftelijk informatiebeveiligingsplan heeft. Vals bevestigen is meineed, en de IRS kan de PTIN opschorten die je moet gebruiken voor je aangifte.
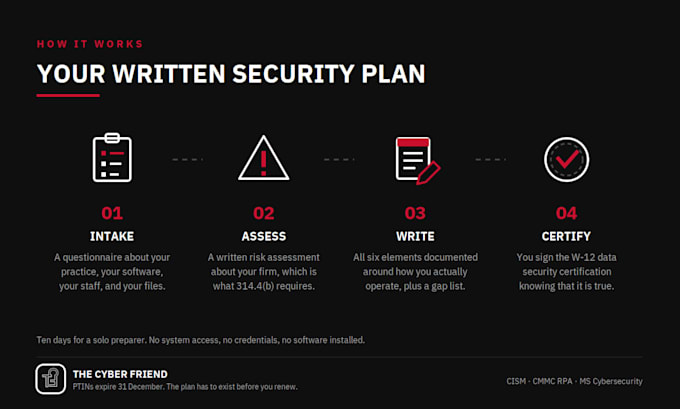
De meeste voorbereiders downloaden IRS Publicatie 5708, openen het één keer en sluiten het weer. Het is een voorbeeld. De risicoanalyse hieronder moet je praktijk, systemen en personeel beschrijven, omdat dat vereist is volgens 16 CFR 314.4(b).
Ik maak die van jou.
Wat je ontvangt:
Het document is bewerkbaar en van jou, met begeleiding voor de jaarlijkse review die de regel vereist.
Stuur me een bericht met het aantal voorbereiders in je bedrijf, en ik vertel je welk niveau het beste bij je past.


Expertise:
Bewustzijn
•
Gegevensbescherming
•
Risico inschatting
Technologie:
Cloud - IaaS
•
E-maildiensten
•
SaaS
Regulering:
Overige
Automatische vertaling
Ben ik eigenlijk verplicht om een WISP te hebben?
Ja. De FTC Safeguards Rule vereist dat elke financiële instelling een schriftelijk informatiebeveiligingsprogramma bijhoudt, en GLBA classificeert belastingvoorbereiders als financiële instellingen. Publicatie 4557 van de IRS geeft richtlijnen over wat het moet bevatten. Bedrijfsomvang is geen uitzondering.
De IRS geeft een gratis sjabloon weg. Waarom betalen voor dit?
5708 is een voorbeeld. De regel vereist een schriftelijke risicoanalyse die je praktijk, systemen en personeel beschrijft, en het plan moet dat weerspiegelen. Een generiek ingevuld voorbeeld doet dat niet, en dat is het eerste waar een FTC-onderzoek naar kijkt.
Wat heeft dit te maken met mijn PTIN?
Formulier W-12 vraagt je te bevestigen dat er een data security plan bestaat. Vals bevestigen is meineed en kan je PTIN kosten, wat je vermogen om te werken voor vergoeding beëindigt. PTINs verlopen op 31 december, dus het plan moet klaar zijn voordat je verlengt.
Wat zijn de zes vereiste elementen?
Een benoemde gekwalificeerde persoon, een schriftelijke risicoanalyse, een beveiligingsprogramma, toezicht op service providers, een incident response plan en regelmatige review en update. Alle zes moeten gedocumenteerd zijn, niet alleen bedoeld.
Wie is de gekwalificeerde persoon?
De regel laat toe dat de gekwalificeerde persoon je eigen personeel is of een externe service provider. Voor de meeste kleine bedrijven is dat de eigenaar of managing partner, en ik documenteer waar die rol verantwoordelijk voor is. Als je wilt dat ik die rol vervul, is dat een retainer en bespreken we dat apart.
Controleer je of onze beveiliging echt op orde is?
Ik documenteer wat je daadwerkelijk hebt en markeer wat ontbreekt. Dit gebeurt via vragenlijst, dus ik krijg nooit toegang tot je systemen of vraag om inloggegevens. Alles wat je nog niet hebt, komt als een tekortkoming terug, met wat je eraan kunt doen.
Hoe lang duurt het?
10 dagen voor een solo voorbereider, 14 voor een bedrijf, 21 voor meerdere entiteiten. De klok begint te lopen zodra je antwoorden binnen zijn. Van oktober tot december houd ik die tijden aan, dus bestel vroeg in plaats van in de week van verlenging.
Is er ook staff training inbegrepen?
Je krijgt de documentatie en materialen die laten zien dat training vereist is en wat het moet behandelen. Ik verzorg de sessie niet binnen dit pakket. Wil je training, dan heb ik een aparte dienst daarvoor.
We hebben meer dan 5.000 klantgegevens. Verandert dat iets?
Bedrijven met meer dan 5.000 klantgegevens moeten voldoen aan extra eisen van de Safeguards Rule, inclusief jaarlijkse penetratietests. Ik voer geen penetratietests uit. Als dat voor jou geldt, vertel het me vóór je bestelt, dan vertel ik je wat je nog meer nodig hebt.
Moeten we dit elk jaar opnieuw doen?
De regel vereist dat je minstens jaarlijks en na elke belangrijke verandering, zoals nieuw personeel, nieuwe software, een nieuw kantoor of een incident, je plan herzien. Bestel volgend jaar opnieuw en ik werk het bij. Het is sneller en goedkoper dan de eerste opbouw.