Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Cybersecurity specialist en gecertificeerd ethisch hacker
Is je webapp veilig tegen cyberaanvallen, datalekken en beveiligingsfouten? Wacht niet tot hackers je systeem uitbuiten.
Als cybersecurity specialist lever ik end-to-end Penetration Testing & Vulnerability Assessments (VAPT) om je webapp en API's te beveiligen.
Wat wordt gedekt:
Waarom met mij samenwerken?
Pakketten:
Opmerking: Doel-eigendom of toestemming vereist voor het testen.

Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
JavaScript
•
Node.js
•
PHP
•
Python
•
SQL
Apparaat:
PC
•
Mac
•
Linux
Automatische vertaling
Hack je zonder toestemming een website of account?
Nee. Ik voer strikt ethische penetration testing uit. Expliciete schriftelijke toestemming of bewijs van doel-eigendom/toestemming is verplicht voordat met enige beveiligingstest wordt begonnen.
Wat heb je van mij nodig om te beginnen?
Ik heb je doel-URL/subdomein, gedefinieerde scope van de test (wat wel/niet inbegrepen), en staging/test accountgegevens nodig als je een geauthenticeerd testpakket hebt gekocht (Standard of Premium).
Kun je het beveiligingsrapport branden met mijn bedrijfslogo?
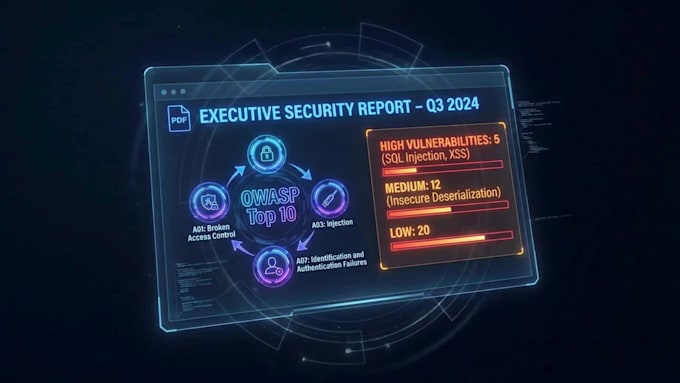
Ja. Ik kan het uiteindelijke PDF-rapport voorzien van je bedrijfs- of bureau-logo, zodat je het direct aan je klanten, stakeholders of investeerders kunt presenteren.
Zorgt de penetration test voor downtime of breekt het mijn website?
Nee. Alle tests worden uitgevoerd met gecontroleerde, veilige exploitatiemethoden om te voorkomen dat de live productieomgeving wordt beschadigd. Testen op een staging-omgeving wordt altijd aanbevolen indien beschikbaar.
Herstel je de kwetsbaarheden die tijdens de pentest worden ontdekt?
Het rapport bevat stapsgewijze gidsen voor ontwikkelaars om elke gevonden kwetsbaarheid te patchen. Als je hands-on patching services nodig hebt, kan ik een aangepaste aanbieding doen op basis van de scope van fixes die nodig zijn.
In welk formaat worden de eindproducten geleverd?
Je ontvangt een management- en technisch PDF-beveiligingsrapport met risicobeoordelingen, Proof of Concept (PoC) screenshots/stappen en praktische fix gidsen. Premium bestellingen bevatten ook een officieel ondertekend beveiligingscertificaat.