Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
Python automatisering en web scraping expert
Zorgt jouw code voor verborgen beveiligingsproblemen of gelekte geheimen vóór de launches? Laten we het afschermen.
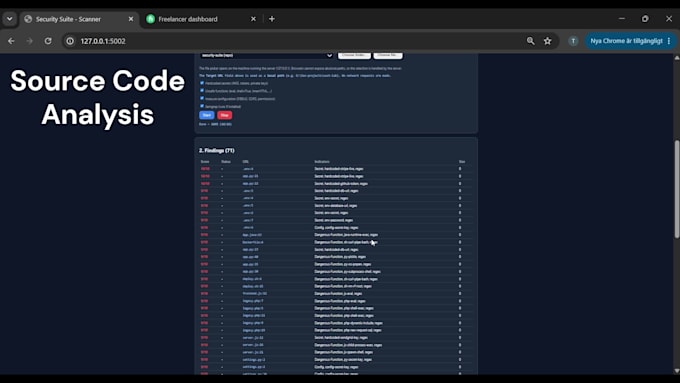
Moderne apps, vooral snel gebouwde MVP’s en AI-gegenereerde codebases (Cursor, Lovable, Copilot), verbergen vaak kritieke beveiligingslekken. Ik voer een grondige Static Application Security Testing (SAST) en een handmatige beveiligingsaudit van de broncode uit om kwetsbaarheden te vinden en te verhelpen voordat hackers het doen.
Wat ik controleer in jouw codebase:
Wat je krijgt:
Heb je een repo klaar? Stuur me een bericht met jouw tech stack vóór de bestelling voor een gratis eerste check!
Testapplicatie:
Webapplicatie
Ontwikkelingstechnologie:
JavaScript
•
Node.js
•
PHP
•
Python
•
SQL
Apparaat:
PC
•
Mac
•
Linux
Automatische vertaling
Welke programmeertalen en frameworks controleer jij/werk je audit op?
Ik specialiseert me in Python, JavaScript/TypeScript, Node.js en moderne webframeworks, evenals AI-tegen codebases (Cursor, Bolt, Lovable). Stuur me een bericht als jij een andere stack hebt!
Lever je alleen een rapport op, of kun je ook de beveiligingsfouten oplossen?
Basis en Standaard bevatten een gedetailleerd rapport met exacte codefragmenten over hoe je elke fout kunt oplossen. Als je wilt dat ik de code direct patch, kies dan het Premium-pakket!
Hoe kan ik mijn source code veilig delen?
Je kunt hier op Fiverr een ZIP-bestand van de codebasis sturen of mij uitnodigen als tijdelijke readonly-medewerker voor jouw privé GitHub/GitLab-repository.