Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
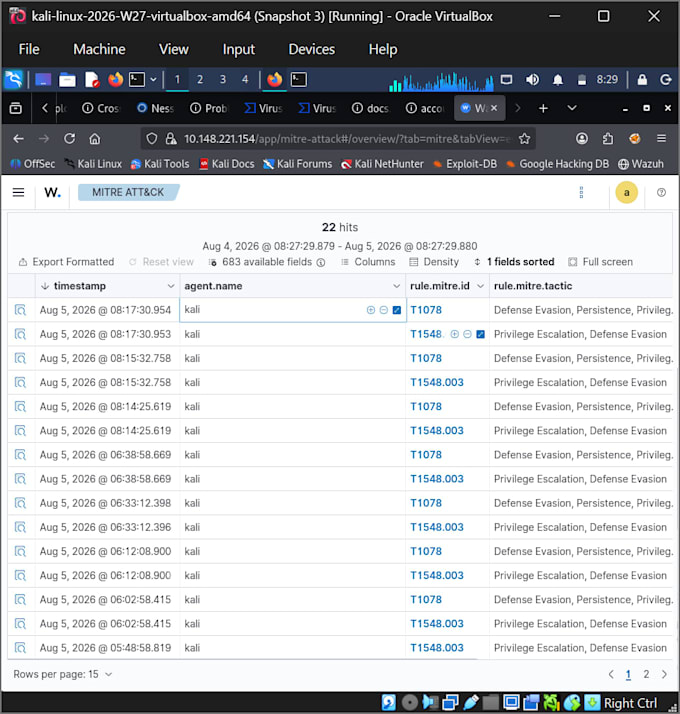
Ben je op zoek naar het beveiligen van je infrastructuur, het analyseren van verdachte systeemactiviteiten of het triage van Security Operations Center (SOC) alerts? Ik bied professionele cybersecurity monitoring en loganalyse om bedreigingen te identificeren voordat ze je bedrijf beïnvloeden.
Diensten die ik aanbied:
Loganalyse: Diepgaande inspectie van Linux, Windows, webserver- en netwerklogs.
SIEM & Alert Triage: Analyse van alerts (Wazuh, Splunk, Elastic) om valse positieven van kritieke bedreigingen te onderscheiden.
Incidentanalyse: Onderzoek naar ongeautoriseerde toegangspogingen, malware-activiteit en netwerkafwijkingen.
Actiegerichte rapportage: Duidelijke, gestructureerde rapporten met geïdentificeerde risico’s en stapsgewijze remediëringsrichtlijnen.
Waarom voor mij kiezen?
Getraind in moderne cybersecurity-operaties en netwerkverdediging.
Praktische expertise met SIEM-platforms, verkeersanalyse en systeembeheer.
Heldere communicatie met niet-technische stakeholders en snelle levering.
Opmerking: Stuur me vooraf een bericht voordat je een bestelling plaatst, zodat we je specifieke technische omgeving en wensen kunnen bespreken!


Apparaat:
Desktop
•
Laptop
•
Tablet
•
Router
•
Printer
Besturingssysteem:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Automatische vertaling
Welke logformaten analyseer je?
Ik analyseer Linux auth/syslogs, Windows Event logs, webserver toegang- en foutlogs, firewall logs en SIEM exports (Wazuh, Splunk).
Moet ik raw systeemgegevens delen?
Nee. Je kunt veilig logbestanden (.txt, .csv, .json, .pcap) sturen of scoped read-only toegang geven tot monitoring dashboards.