Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Automatische vertaling
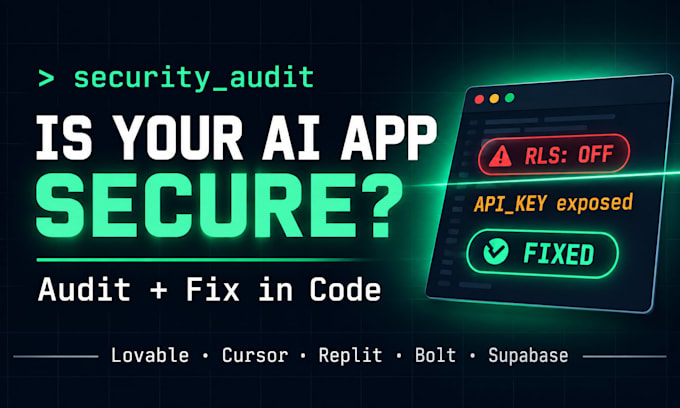
Jouw app werkt. Maar is hij veilig?
In 2026 gaf een scan van 3.680 vibe-coded apps die op Supabase draaien aan dat 57% iemand zonder inloggen toegang had tot hun database. Gebouwd met Lovable, Cursor, Bolt, Replit of v0? jouw zou er zomaar één van kunnen zijn, en kwaadwillenden controleren het voordat jij actie onderneemt.
Eén lek kan je gebruikers kosten, je API-credits en je reputatie kosten. Ik vind de gaten en sluit ze voordat je lanceert.
WAT IK CONTROLER
- Blootliggende API-sleutels en geheimen in jouw code
- Supabase / Firebase RLS en database regels
- Gebrekkige login, sessies, JWT en wachtwoord-herstel
- SQL-injectie, XSS, CSRF en IDOR
- Rate limiting, CORS en security headers
- Betaal- en webhook-stromen
WAT JE KRIJGT
- Een helder rapport: elk issue, het risico, bewijs en oplossing
- Kritieke issues rechtstreeks in jouw code opgelost
- Her-test om te bevestigen dat elke oplossing werkt
- Een begrijpelijke samenvatting in gewoon Nederlands, zonder jargon
WAAROM IK
Ik ben een full-stack developer (React, FastAPI, Python, Supabase) met 3 jaar productie-ervaring. Ik scan niet alleen en stuur een PDF. Ik bouw ook apps, dus ik los wat ik vind op.
Nog twijfels welke package past? Stuur me jouw stack en ik vertel het je eerlijk voordat je bestelt.
python automation and website developer
Talen
Automatische vertaling
Automatische vertaling
Mijn app werkt prima. Waarom heb ik een audit nodig?
Zeker werken en veilig zijn twee verschillende dingen. De meeste lekken ontstaan stilletjes door ontbrekende database-regels of blootliggende sleutels. Je merkt het pas als iemand anders het ziet. Een audit vindt ze als eerste.
Is AI-gegenereerde code echt zo risicovol?
Vaak wel. In grote 2026-scans van live vibe-coded apps werd bij 98-99% van de gevallen minstens één beveiligingsprobleem gevonden, meestal ontbrekende RLS, blootliggende sleutels en ontbrekende security headers.
Heb je mijn productie-wachtwoorden of sleutels nodig?
Nee. Een repo of staging-URL is genoeg. Stuur nooit productie-inloggegevens. Als je een sleutel deelt, draai hem na oplevering opnieuw.
Rapporteer je alleen, of los je ook de issues op?
Basis is alleen rapporteren. Standaard los ik alle kritieke en hoge issues in jouw code op. Premium lost alles op, maakt de app harder en doet een her-test.
Welke tools en stacks behandel je?
Apps gebouwd met Lovable, Cursor, Bolt, Replit, v0, Claude of ChatGPT. Next.js, React, FastAPI, Flask, Node, Supabase, Firebase, Vercel en REST-API’s.
Kun je garanderen dat mijn app 100% veilig is?
Geen eerlijke auditor kan dat beloven. Ik dekt de meest voorkomende en schadelijkste issues, geef voor elk bewijs, los ze op en test elke fix opnieuw.
Test je mijn live site?
Alleen apps die jij bezit of waarvoor je gemachtigd bent om te testen, met veilige, niet-destructieve checks. Staging heeft de voorkeur.
