Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Full Stack Developer API-integraties en beveiliging
Hoi, ik ben Mohamed :) een ontwikkelaar die ook penetratietesten doet, dus ik bekijk jouw code net zo als een aanvaller dat zou doen.
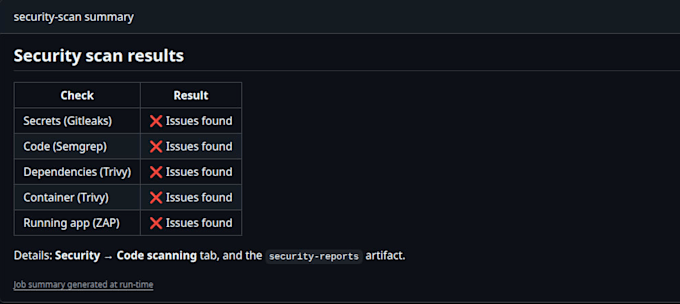
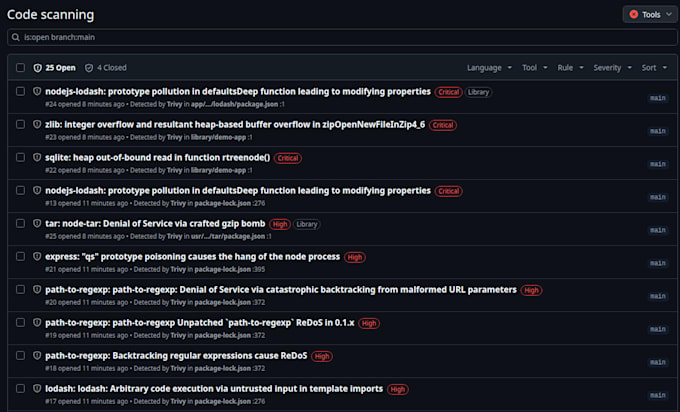
Ik zet automatische beveiligingscontroles op in jouw CI/CD-pijplijn. Gelekte wachtwoorden, risicovolle packages en veelvoorkomende kwetsbaarheden worden gemarkeerd voordat je het uitrolt, niet daarna.
Wat je krijgt
Scans op gelekte geheimen, kwetsbare dependencies en onveilig code bij elke commit
Docker-image-scan
Slack- of e-mailmeldingen met duidelijke, gangbare fixes
Staging-app testen en handmatige beoordeling (Premium)
Hulp bij het kiezen van de juiste tools voor jouw stack
Ik werk met GitHub Actions en GitLab CI, en gebruik tools als Gitleaks, Semgrep, Trivy en OWASP ZAP. Ik stem elke setup af zodat je niet verdrinkt in valse alarmen.
Ik test alleen systemen die jij bezit of waar je toestemming voor hebt om te testen, maar dit vangt de meeste problemen vroegtijdig op.
Twijfel je welke package past? Stuur me een bericht met jouw situatie zodat ik je kan adviseren.

Automatische vertaling
Heb je toegang nodig tot mijn productieomgeving?
Nee. Leesrechten tot jouw repo zijn genoeg. Voor de Premium-dynamische scan heb ik alleen een staging-URL nodig.
Met welke CI-platforms werk je?
GitHub Actions en GitLab CI. Als je iets anders gebruikt, stuur me eerst een bericht en ik laat je weten of ik kan helpen.
Gaat dit mijn builds vertragen?
Bijna niet. Ik zet scans zo in dat ze parallel draaien of alleen bij pull requests, zodat ze minuten toevoegen en geen uren.
Moet ik toestemming geven voordat je mijn app test?
Ja, voor staging-scans. Ik heb schriftelijke bevestiging nodig dat jij de app bezit of gemachtigd bent om te testen.
Ik weet niet zeker welk pakket ik nodig heb. Wat moet ik doen?
Stuur me een bericht met jouw tech-stack en waar je je zorgen over maakt. Ik raad je het juiste pakket aan voordat je bestelt.