Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
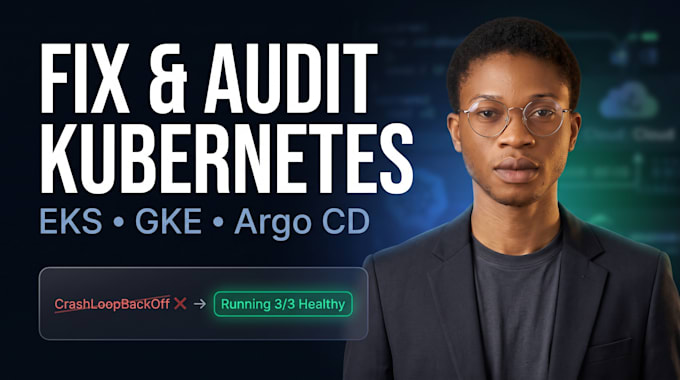
Is jouw Kubernetes-workload vastgelopen in CrashLoopBackOff, faalt bij health checks of rolt onvoorspelbaar door?
Ik lever evidence-gedreven Kubernetes-troubleshooting en betrouwbaarheid-audits voor engineeringteams en SaaS-bouwers die workloads draaien op AWS EKS, GCP GKE of zelf beheerde clusters.
Wat ik lever (per pakket):
- Basic (Workload Triage): Oorzaakdiagose van 1 falende Deployment, StatefulSet of Job uit jouw geanonimiseerde manifests, kubectl describe-uitvoer en logs met geteste YAML-oplossingen.
- Standard (Betrouwbaarheid Audit): Audit van tot 5 workloads op CPU/memories-requests en limits, liveness/readiness probes, HPA, PodDisruptionBudgets, RBAC en NetworkPolicies.
- Premium (EKS/GKE & GitOps Review): Volledige clusterbetrouwbaarheid, drift van Argo CD / Rollouts en canary-rollback, Prometheus/OpenTelemetry observability, en Workload Identity review.
Achtergrond & grenzen:
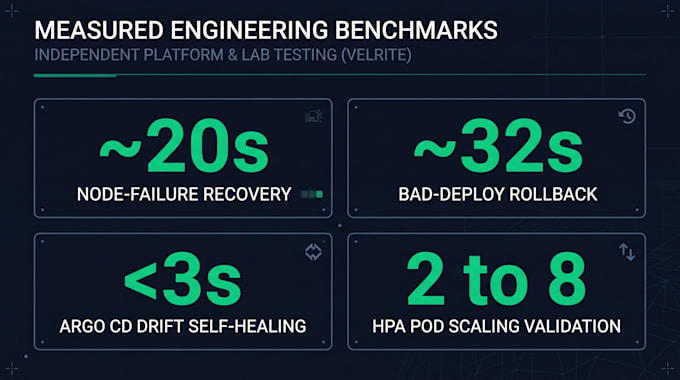
Mijn gefaalgericht werkwijze is onderbouwd door onafhankelijke GCP GKE- en AWS EKS-engineeringbenchmarks (self-healing herstelling, Argo CD-drift self-healing en scheduler race-resolutie). Ik voer geen goedkeuringsvrije live-productie-aanpassingen uit; neem eerst contact op voor een aangepaste uitvoering van de cluster.
Tools:
Kubernetes
•
Docker
•
Amazon EKS
•
Google Kubernetes Engine
Frameworks:
Npm
•
Terraform
•
Ansible
•
Chef
•
Crossplane
Programmeertaal:
Bash
•
C
•
Go
•
Java
•
JavaScript
•
PHP
•
Python
•
Golang
Expertise:
Debuggen
•
Configuratie
Automatische vertaling
Heb je directe toegang nodig tot mijn live productiecluster?
Nee. De meeste reviews en root-cause-tracking worden veilig offline uitgevoerd met jouw geanonimiseerde YAML/Helm-manifests, kubectl describe-uitvoer en pod-logs. Als hands-on clusterverificatie nodig is, becijfer ik eerst een custom-offer met least-privilege read-only of staging-toegang.
Hoe deel ik configuratiebestanden en logs op een veilige manier?
Verwijder altijd wachtwoorden, API-tokens, TLS-private keys en .env-secret voordat je bestanden uploadt. Plak nooit ruwe credentials in Fiverr-berichten of ordervereisten.
Wat als mijn probleem meerdere microservices betreft of hands-on fixes vereist?
Basic dekt 1 workload en Standard dekt tot 5 workloads. Als jouw omgeving multi-service remediatie of live cluster-uitvoering vereist, stuur me je scope en ik zet een fixed-price custom offer op met een duidelijke rollback-planning.
Kun je garantie geven op nul downtime of 100% beveiliging na de review?
Geen enkele eerlijke engineer kan nul downtime of absolute beveiliging garanderen. Wat ik lever zijn concrete, geteste configuratie-oplossingen, geprioriteerde risico-onderzoeken en gedocumenteerde verificatiestappen zodat jouw team bekende failure modes kan elimineren.