Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD



Automatische vertaling
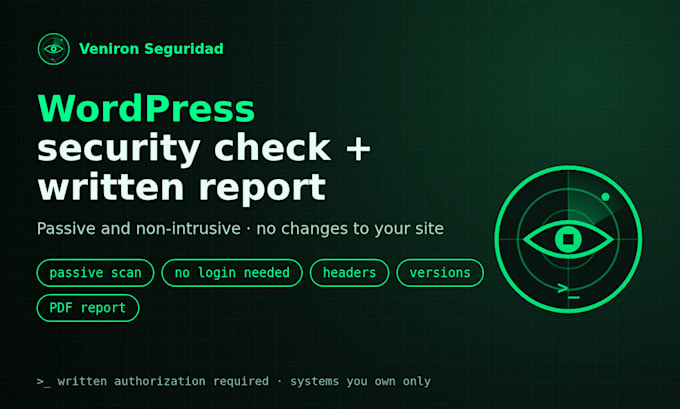
Passieve, niet-indringende WordPress-veiligheidscontrole: er wordt niets aan jouw site gewijzigd.
Twijfel je of jouw WordPress-site blootgesteld is? Krijg een snelle, NIET-indringende veiligheidscontrole en een duidelijke schriftelijke rapportage.
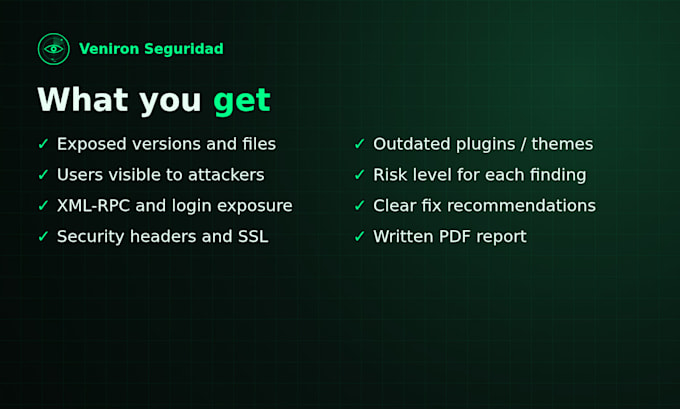
Wat ik controleer (passief, uitsluitend openbare informatie):
- WordPress-kern, plugin- en themversies zichtbaar vanaf buitenaf
- Bekende kwetsbaarheden voor die versies (WPScan kwetsbaarheidsdb, openbare CVE's)
- HTTPS/TLS-configuratie en certificaat
- Beveiligingsheaders (HSTS, CSP, X-Frame-Options...)
- Blootgestelde bestanden en eindpunten: readme, xmlrpc.php, user enumeration
- Bescherming van de inlogpagina
- Optioneel: review van wp-admin-instellingen als je mij toegang geeft (Premium)
Wat je krijgt: een PDF-rapport met elke bevinding, het risiconiveau en concrete, begrijpelijke oplossingsstappen.
Deze dienst is REPORT ONLY. Geen fixes, geen brute force, geen exploitatie, geen load testing. Je moet de site bezitten (of gemachtigd zijn) en dit schriftelijk bevestigen in de bestelling.
Wil je dat de issues opgelost worden? Bekijk mijn WordPress-hardening dienst.
Over mij: basis- en gevorderde ethische hackingtraining, meer dan 10 jaar ervaring op Linux en macOS, en mijn eigen geïsoleerde analyseslab.
Stuur me een bericht voordat je bestelt als je vragen hebt.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Linux and WordPress Security Specialist
Talen
Automatische vertaling
Automatische vertaling
Zet je iets op mijn site aan of uit?
Nee. Deze dienst is enkel een rapport. Ik installeer geen plugins en pas geen bestanden aan. Als je fixes wilt, kijk dan naar mijn WordPress-hardening-dienst.
Is de check veilig voor mijn site?
Ja. Ik gebruik uitsluitend passieve, openbare informatie en normale paginaverzoeken. Geen brute force, geen exploits, geen load testing.
Kan ik een check bestellen voor een site die ik niet bezit?
Nee. Jij moet de site bezitten of schriftelijke toestemming hebben van de eigenaar, bevestigd in de bestelvereisten.
Moet ik u beheerdersrechten geven?
Niet voor Basic of Standard. Admin-toegang is alleen nodig (en optioneel) voor Premium; je kunt tijdelijk een account aanmaken en dit daarna verwijderen.