Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
OSCP, CEH Master, CPENT, Penetration Tester en Security Consultant
Niveau 1
Voldoet aan bepaalde prestatiecriteria en toont een sterke potentie op de marktplaats.
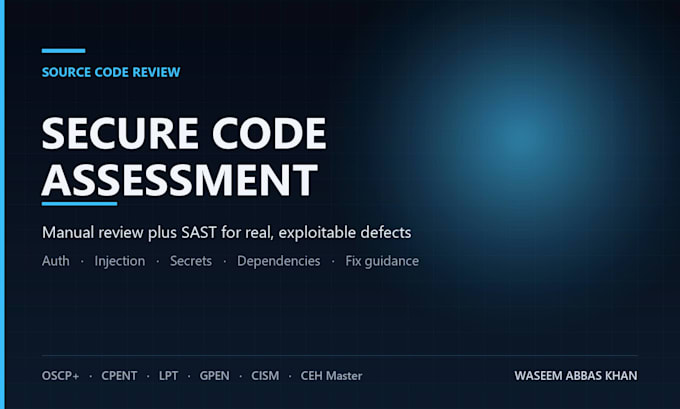
Geautomatiseerde scanners produceren ruis. Dit is een handmatige, regel-voor-regel beveiligingsreview van jouw broncode door een pentester, in combinatie met SAST-tools, zodat jij bevindingen krijgt waarop jouw ontwikkelaars echt actie kunnen ondernemen.
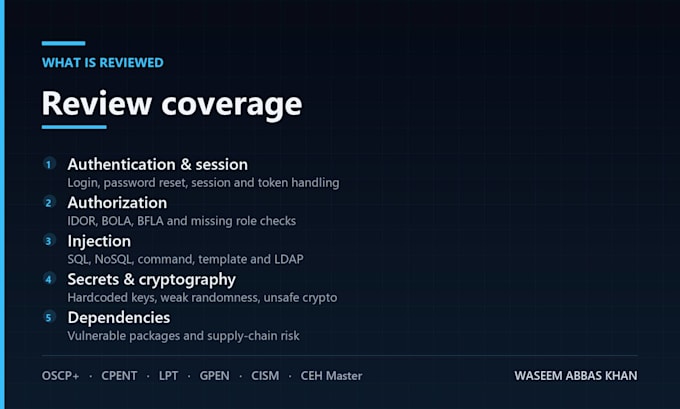
Ik controleer op:
- Fouten bij authenticatie en sessiebeheer
- Tekorten in autorisatie en toegangscontrole (IDOR, BOLA, BFLA)
- Injectie: SQL, NoSQL, commando, sjabloon en LDAP
- Onveilige deserialisatie en bestand-uploadafhandeling
- Geheimen en referenties die in de repository staan
- Cryptografisch misbruik en zwakke toeval
- Afhankelijkheids- en toeleveringsketenrisico
- Logging, foutafhandeling en gegevensblootstelling
Elke bevinding bevat de bestands- en regelreferentie, een duidelijke uitleg, bewijs van concept waar veilig, ernst (CVSS 3.1) en een code-snelaandoening-voorbeeld. Ik kan jouw stack volgen: Python, Node.js, PHP, Java, .NET, Go, Ruby of TypeScript.
Basic: tot 5.000 regels, één taal.
Standard: tot 20.000 regels, twee talen, afhankelijkheidsbeoordeling.
Premium: tot 50.000 regels, volledige handmatige review, remediation-workshop en retest.
Stuur mij de repository-link of een archief, plus een korte toelichting wat jou het meest zorgen baart.
Apparaat:
Desktop
•
Laptop
•
Server
•
Mobiel
•
Tablet
Besturingssysteem:
Windows
•
Linux
•
Unix
•
Android
Automatische vertaling
Mijn code is privé. Hoe krijg je toegang?
Privé repository-uitnodiging, zip-archief of een gedeelde tak. Toegang wordt aan het eind van de opdracht ingetrokken.
Tekent u een NDA?
Ja. Stuur jouw NDA, of ik regel een wederzijds NDA.
Is dit hetzelfde als een pentest?
Nee. Dit is white-box bronbeoordeling; het vindt problemen eerder en wijst naar de exacte regel code.