Door categorieën bladeren
Nederlands
$
USD
Koppel je AI aan Fiverr
Automatische vertaling
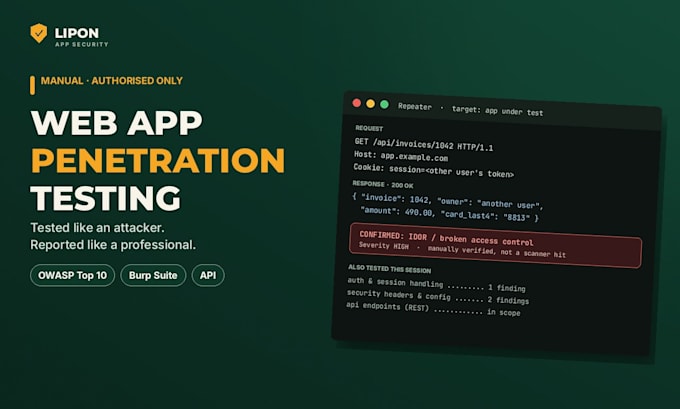
Jouw webapp bevat gebruikersdata, betalingen en jouw reputatie. Ik test het op de manier waarop een attacker het zou doen, veilig, handmatig en alleen met jouw schriftelijke toestemming, en ik laat je precies zien wat je moet verbeteren.
WAT IK TEST
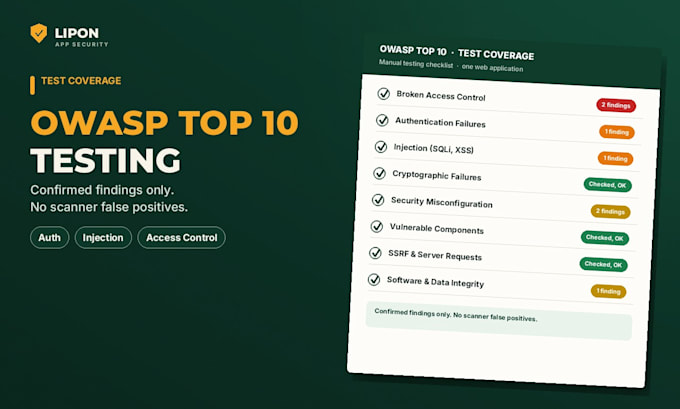
OWASP Top 10: gebrekkige toegangscontrole, authenticatie- en sessieproblemen, injectie, beveiligingsfouten, blootgestelde bestanden en data, kwetsbare componenten, plus jouw API-eindpunten. Handmatige tests met Burp Suite, niet slechts een automatische scan.
WAT JE KRIJGT
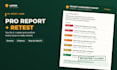
Een professioneel rapport voor elke bevestigde bevinding: ernst, bewijs, bedrijfsimpact en een stapsgewijze oplossing. Premium omvat een volledige retest nadat jij de aanpassingen hebt doorgevoerd. Bekijk een voorbeeldrapport in mijn galerie.
WAAROM IK
Beveiligingsonderzoeker, TCM Security-gecertificeerd in Practische Ethische Hacks. Niet-destructieve test in een afgesproken venster, geen DoS, geen dataverlies en alles blijft vertrouwelijk.
Stuur mij jouw URL en scope voordat je bestelt voor een gratis scope-check.
Let erop dat het tegen het beleid van Fiverr voor freelancers is om thema's, templates of andere elementen in het geleverde werk op te nemen die inbreuk maken op de rechten van derden of toepasselijke wetten. Lees er meer over in onze Gids voor verantwoorde digitale creatie.
Web and AI App Security Researcher, Pentest, OWASP, Supabase RLS
Talen
Automatische vertaling
Automatische vertaling
Is dit legaal en veilig voor mijn app?
Ja - met jouw schriftelijke toestemming en een afgesproken scope is dit een standaard beveiligingsdienst. Testen is niet-destructief: ik voer geen denial-of-service-aanvallen uit, wis geen data en verstoort jouw gebruikers niet, en we stemmen het testvenster samen af voordat ik begin.
Wat heb je van me nodig?
Het doel-URL, schriftelijke bevestiging dat jij eigenaar bent van de app of gemachtigd bent om deze te testen, testaccounts voor elke gebruikersrol, en eventuele gebieden die buiten scope vallen. Alles wordt enkel gedeeld via de Fiverr-bestellingsvereisten.
Wat bevat het rapport?
Bij elke bevestigde bevinding met ernstingsclassificatie, helder bewijs, wat het betekent voor jouw bedrijf, en stapsgewijze remediëringsinstructies die jouw ontwikkelaar kan volgen. Bevindingen worden handmatig geverifieerd, zodat je geen pagina’s aan scanner-false positives krijgt.
Test je ook APIs naast websites?
Ja. Als jouw webapp een REST- of GraphQL-API bevat, geef dit aan in jouw scope-bericht en ik zal authenticatie, autorisatie en gegevensblootstelling controleren voor de API-eindpunten in de beoordeling.
Ga je opnieuw testen nadat we de issues hebben opgelost?
Het Premium-pakket bevat een retest van de opgeloste bevindingen nadat jouw team de rapportoplossingen heeft toegepast, plus een bijgewerkt rapport dat laat zien wat gesloten is en wat nog aangepakt moet worden.
Wat test je NIET?
Ik test geen systemen die jij niet in eigendom hebt, geen sociale media- of e-mailaccounts, en ik bied geen denial-of-service-, phishing- of social engineering-diensten aan. Als je twijfelt of jouw target binnen scope valt, stuur me dan eerst een bericht.
Test je alleen apps waar ik eigenaar van ben of toestemming voor heb?
Ja - ik test alleen systemen die jij bezit of waarvoor je gemachtigd bent om getest te worden. Dat is een harde regel bij professioneel penetratied testen en beschermt je ook juridisch.
Kan ik het rapportformaat zien vóórdat ik bestel?
Ja - een volledig voorbeeldrapport staat in de dienstengalerij van mijn profiel (bij de vibe-coded app-auditdienst). Pentest-rapporten volgen hetzelfde formaat: bevindingen geprioriteerd op ernst, bewijs, impact en oplossingen, plus een retest-optie.