Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
AWS GenAI Security Architect en Maker van Kosty
Maak je je zorgen over cloud verspilling, niet-geregistreerde "Shadow AI" of beveiligingslekken in je AWS omgeving?
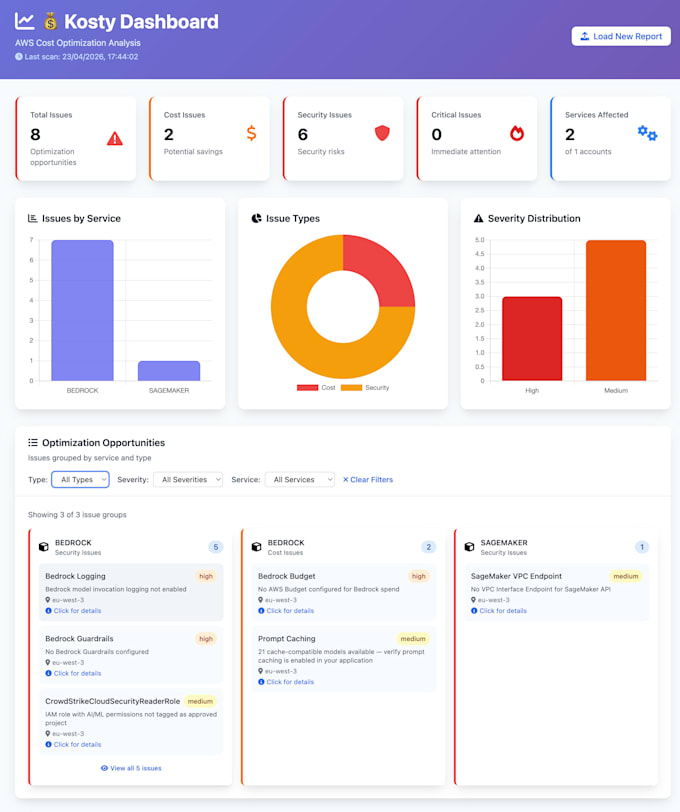
Wanneer je Generative AI inzet, kunnen de kosten snel oplopen en ontstaan er nieuwe risico's (zoals prompt injection of gevoelige data lekken). Als gespecialiseerde AWS & GenAI Security Architect en maker van de open-source scanner Kosty, voer ik een diepgaande, geautomatiseerde audit van je infrastructuur uit.
Mijn eigen tool scant meer dan 30 AWS-diensten in enkele minuten om je attack surface in kaart te brengen en budgetlekken op te sporen, waardoor we uren handmatig zoeken besparen.
Wat je krijgt:
(Opmerking: Als je hulp nodig hebt bij het oplossen van de gevonden kwetsbaarheden, bekijk dan mijn andere gigs voor implementatiediensten!)
FR Sprekers: Native Franse spreker hier! N'hésitez pas à m'envoyer un message en français !


Cloudprovider:
Amazon Web Services