Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD
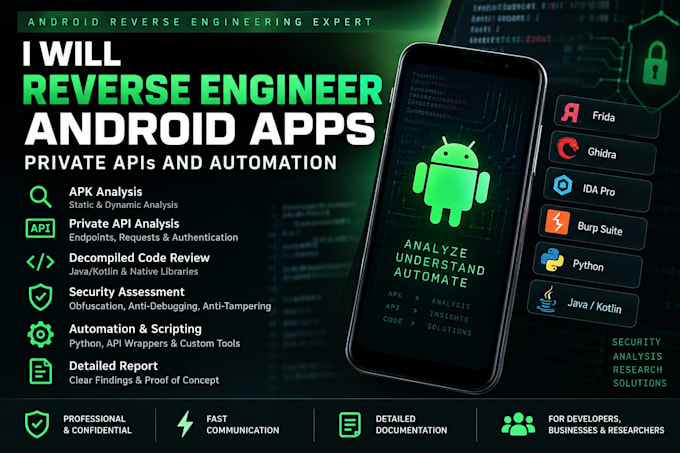
Heb je professionele Android reverse engineering, private API-analyse of applicatiebeveiligingsonderzoek nodig?
Ik bied geautoriseerde Android applicatieanalyse voor ontwikkelaars, bedrijven, beveiligingsonderzoekers en organisaties die willen begrijpen hoe een app intern werkt.
Mijn diensten omvatten:
Of je nu een eenvoudige app-analyse nodig hebt, diepgaand R&D of geavanceerde analyse van een beveiligde Android-app, ik pas de dienst aan jouw project aan.
Neem vooraf contact met me op voordat je bestelt, zodat ik je wensen kan bekijken en het juiste pakket kan aanbevelen.
Ik werk alleen aan applicaties en systemen die jij bezit of waarvoor je toestemming hebt om te testen.
Automatische vertaling
Werk je met beveiligde of obfuscated Android-apps?
Ja. Ik kan obfuscatie, anti-debugging, anti-tampering, native libraries en andere app-beveiligingen beoordelen als onderdeel van geautoriseerde reverse-engineering en beveiligingsonderzoek.
Kun je private APIs en app-communicatie analyseren?
Ja. Ik kan geautoriseerd app-verkeer, API-endpoints, request-structuren, authenticatieflows, protocollen en applicatielogica analyseren waar dat van toepassing is.
