Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD


Automatische vertaling
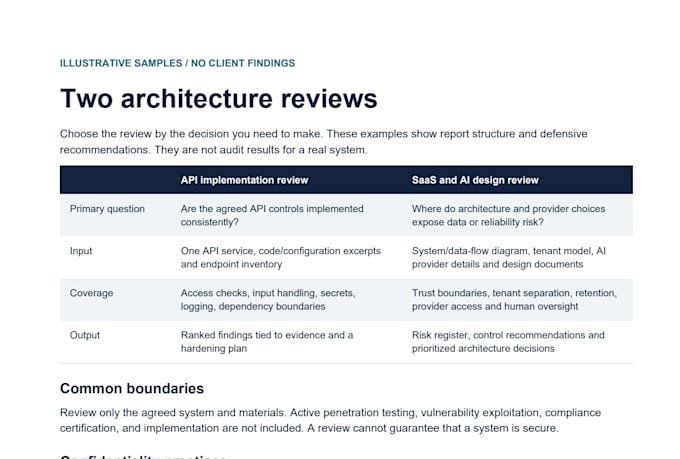
Kies deze review wanneer je een bestaande API-implementatie wilt beoordelen. Ik controleer de afgesproken code, configuratie en endpoint flows voor toegangscontrole, input-afhandeling, secrets, logging en afhankelijkheidsrisico's.
De Basic review is beperkt tot één API-service en de afgesproken flows. Grotere tiers omvatten de service set die vooraf is overeengekomen. Je ontvangt gerankte bevindingen gekoppeld aan bewijs, aanbevolen controls, prioriteiten voor remediatie en acceptatiecontroles.
Voor systeemdiagrammen, tenant-ontwerp, AI-leveranciers en dataretentie beslissingen kies je mijn aparte SaaS- en AI-architectuur review.
Ik bevestig de scope en het bewijs bij de kickoff, houd je op de hoogte minstens elke twee werkdagen tijdens het actieve werk en lever een schriftelijke overdracht. Remediatie wordt apart gescopeerd.
Gebruik gesaneerde materialen en scoped read-only toegang. We stemmen toegestane tools, retentie en verwijdering af; toegang wordt ingetrokken bij overdracht. De gallery bevat illustratieve voorbeelden, geen klantbevindingen.
Penetratietesten, exploitatie, compliance-certificering, juridisch advies of beveiligingsgaranties zijn niet inbegrepen.
API and SQL Performance, Integrations and Production Reliability
Talen
Automatische vertaling
Automatische vertaling
Zou je een herschrijving aanbevelen?
Alleen als het bewijs dat ondersteunt. Het gewenste resultaat is meestal de kleinste geloofwaardige weg die risico’s vermindert en de levering verbetert, inclusief incrementele modernisering waar passend.
Is dit een security audit?
Ja. Ik controleer de afgesproken API-architectuur en code op beveiligingsrisico's en geef een ranglijst van bevindingen en een roadmap voor versterking. Dit omvat geen penetratietests, compliance-certificering of een garantie voor veiligheid.
Hoeveel van de codebase review je?
Representatieve gebieden die tijdens de ontdekking worden afgesproken. Een volledige regel-voor-regel review van elke applicatie, service en repository is uitgesloten tenzij apart gescopeerd.
Wie moet deelnemen aan de ontdekking?
Idealiter één technische eigenaar en één zakelijke stakeholder die prioriteiten, beperkingen en eerdere beslissingen kunnen uitleggen.