Door categorieën bladeren
Nederlands
$
USD
Maak verbinding met je AI
Cloudflare Application Security, F5 WAF en LTM en DDoS, Wordpress Security
Niveau 1
Voldoet aan bepaalde prestatiecriteria en toont een sterke potentie op de marktplaats.
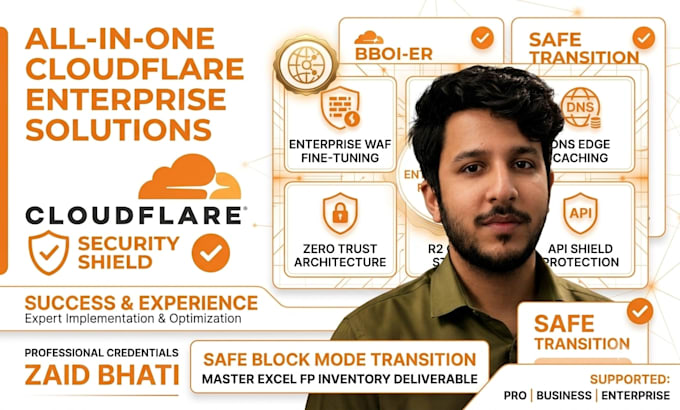
Ben je op zoek naar een senior security engineer om jouw hele Cloudflare-ecosysteem te beveiligen, te versnellen en te ontwerpen? Ik lever end-to-end ontwerp, audit en hands-on implementatie over de complete Cloudflare-stack. Wat deze All-in-One-dienst dekt: Enterprise WAF Audit & Block Mode: 30-dagen loganalyse op basis van OWASP CRS & Managed Rulesets. Nauwkeurige payload-parsing & aangepaste 'Skip'-regels om Strikte Block Mode mogelijk te maken zonder downtime voor jouw bedrijf. Master Excel-inventaris inbegrepen. Global Load Balancing: Multi-origin pools, health checks, geo-routing en geautomatiseerde failover. Advanced DNS & Edge Caching: DNS flattening, proxy-optimalisatie en maatwerk edge-cache-regels om origin-servers te ontlasten. Cloudflare R2 Storage: S3-compatibele objectopslag, aangepaste domein-koppeling, CORS-beleid en zero-egress-architectuur. Zero Trust Architecture: Implementatie van Cloudflare Tunnels (cloudflared) om privé-apps te beveiligen zonder open inkomende poorten. Toegangsbeleid & IdP-integratie (Okta, Google, Azure AD). Edge Workers & Security Headers: Lichte edge-verzoekmanipulatie. Ondersteunde stacks: Enterprise/Business/Pro-plannen, OWASP CRS, Bot Management en Rate Limiting. Transformeer vandaag nog jouw infrastructuur
Automatische vertaling
Kun je Zero Trust implementeren zonder poorten te openen op mijn firewall?
Ja! Met Cloudflare Tunnels (cloudflared) maakt een outbound-daemon rechtstreeks verbinding met de edge van Cloudflare. Je kunt alle inkomende open poorten op jouw openbare firewall sluiten, waardoor blootstelling aan poortscans en directe aanvallen op de origin verdwijnt.
Hoe bespaart Cloudflare R2 op hostingkosten?
In tegenstelling tot AWS S3 of Google Cloud Storage rekent Cloudflare R2 geen egress-bandbreedtekosten. Door statische media, documenten en assets naar R2 te verplaatsen met maatwerk edge-cache-regels verlaag je de cloud-bandbreedtekosten aanzienlijk terwijl je wereldwijde levering versnelt.
Zal het fijnslijpen van de WAF legitieme mobiele app- of API-gebruikers beïnvloeden?
Nee. Elke regelovertreding wordt crafted als een gerichte Skip-regel beperkt tot gevalideerde endpoints, methods en payload-condities. Dit zorgt ervoor dat legitiem mobiel (Dart/iOS/Android) en B2C-webverkeer vlekkeloos blijft verlopen zonder afbreuk te doen aan de wereldwijde beveiligingsbescherming.
