Door categorieën bladeren
Ontdekken
Fiverr Pro
Nederlands
$
USD

Automatische vertaling
Je AI-app werkt, maar is het veilig om te lanceren? De meeste vibe-coded apps lekken geheimen. Ik vind en los ze op voordat iemand anders dat doet.
Heb je een app gebouwd met Lovable, Bolt, v0 of Cursor? AI-tools genereren code snel, maar laten vaak beveiligingsgaten achter:
API-sleutels die in GitHub worden gezet (iedereen kan ze stelen)
Database-inloggegevens blootgesteld in frontend-code
Authenticatie die er veilig uitziet maar dat niet is
Geen HTTPS of SSL op aangepaste domeinen
Beheerderspanelen zonder wachtwoordbeveiliging
Formulieren die kwetsbaar zijn voor SQL-injectie of XSS
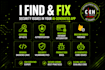
️ WAT IK CONTROLER:
Blootgestelde API-sleutels en geheimen
Authenticatie & sessiebeveiliging
Database- & backend-kwetsbaarheden
Frontend-beveiliging (XSS, CSRF)
Implementatie & serverbeveiliging
SSL/HTTPS-configuratie
WAT JE KRIJGT:
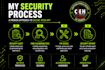
Gedetailleerd beveiligingsrapport (PDF)
Stapsgewijze fix-instructies
OF ik los alles zelf op (jouw keuze)
Post-fix verificatie om te bevestigen dat de problemen zijn opgelost
CEH-GECERTIFICEERDE ETHISCHE HACKER
Ik lees niet alleen over beveiliging, ik breek systemen voor mijn werk (legaal). Ik weet precies waar AI-gegenereerde code het zwakst is.
VOORDAT JE BESTELT:
Stuur me je GitHub repo-link of URL van de gedeployde app. Ik doe een snelle scan en vertel je wat er bloot ligt, gratis. Geen verplichtingen.
Full Stack Developer Fixing and Securing AI Generated Apps
Talen
Automatische vertaling
Automatische vertaling
Is dit een volledige penetratietest?
Het is een gerichte beveiligingsreview voor vibe-coded/AI-gegenereerde apps — die de meest voorkomende risico’s in de echte wereld behandelt, niet een formele compliance-kwaliteits pentest. Ik bespreek graag de scope als je iets uitgebreiders nodig hebt.
Krijg ik een schriftelijk rapport?
Ja, elk pakket bevat een rapport in gewoon Nederlands over wat er is gevonden en hoe ernstig elk probleem is.
Wat als je iets kritieks vindt?
Ik meld alles wat urgent is meteen, zelfs tijdens de review, in plaats van te wachten tot de uiteindelijke levering.


